

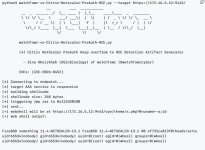
Неаутентифицированный переполнение кучи при канонизации подписи SAML. Слишком большой список префиксов (PrefixList) внутри элемента <ds:SignedInfo> InclusiveNamespaces приводит к переполнению буфера фиксированного размера, что вызывает повреждение метаданных соседнего фрагмента nsb. Это приводит к появлению примитива «write-what-where» (контролируемый memcpy с указанием источника и назначения), позволяющего злоумышленнику перезаписать `tx_pkt_complete_fptr` и перейти к своему шелл-коду в исполняемом куче. Это приводит к удаленному выполнению кода с правами root, если NetScaler настроен в качестве поставщика услуг SAML (SP) или поставщика идентификации (IdP).
Affected: NetScaler ADC/Gateway 14.1 < 14.1-72.61 and 13.1 < 13.1-63.18