Вы используете устаревший браузер. Этот и другие сайты могут отображаться в нём некорректно. Вам необходимо обновить браузер или попробовать использовать другой.
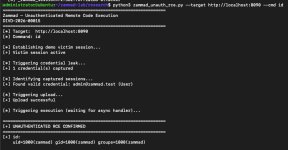
ВажноCVE-2026-102489: Неаутентифицированное удаленное выполнение кода Zammad
Уязвимость, использующая уязвимость, связанную с раскрытием информации в WebSocket, позволяет перехватить аутентифицированную сессию и выполнить произвольные команды от имени пользователя zammad OS.
Уязвимость, использующая уязвимость, связанную с раскрытием информации в WebSocket, позволяет перехватить аутентифицированную сессию и выполнить произвольные команды от имени пользователя zammad OS.
Основные меры предосторожности (обязательно выполняйте хотя бы часть)
- Не устанавливайте ничего, если не понимаете, что именно делает программа.
- Проверяйте источник - лучше всего официальный сайт автора или GitHub с открытым исходным кодом.
- Используйте виртуальную машину (VirtualBox, VMware) или песочницу (Sandboxie, Windows Sandbox) для теста подозрительного софта.
[ ENG ]
Basic precautions (be sure to follow at least some of them)
- Don't install anything if you don't understand what the program does.
- Check the source—preferably the author's official website or GitHub with open source code.
- Use a virtual machine (VirtualBox, VMware) or sandbox (Sandboxie, Windows Sandbox) to test suspicious software.
Независимый арбитраж: В случае возникновения споров или несоответствия товара описанию, сервис выступает в качестве арбитра, принимая объективное решение на основе заранее оговоренных условий.
При совершении сделок всегда используйте гарант сервис !
Это сохранит вам свое время и нервы !