

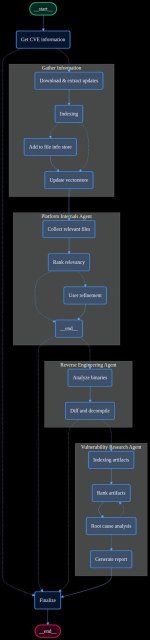
Автоматизация разбора фиксов. Работает предельно просто: даёшь ID уязвимости — и он сам качает патч из Update Catalog, распаковывает, накатывает дельты, прогоняет бинарники через IDA с BinDiff, декомпилирует изменённые функции и в конце пишет нормальный человеческий отчёт в markdown. На выходе — не просто «тут что-то поменялось», а конкретно: вот уязвимая функция, вот её декомпилированный код до и после патча, вот как оно триггерится. Подходит как быстрый способ въехать в суть патча и сэкономить часы на рутинном диффинге.
