
Несанкционированное устройство может находиться в сети неделями и месяцами, не вызывая никаких оповещений. NetAlertX поможет обнаружить новые устройства, отследить изменения в сети и выявить подозрительную активность до того, как она перерастёт в инцидент.
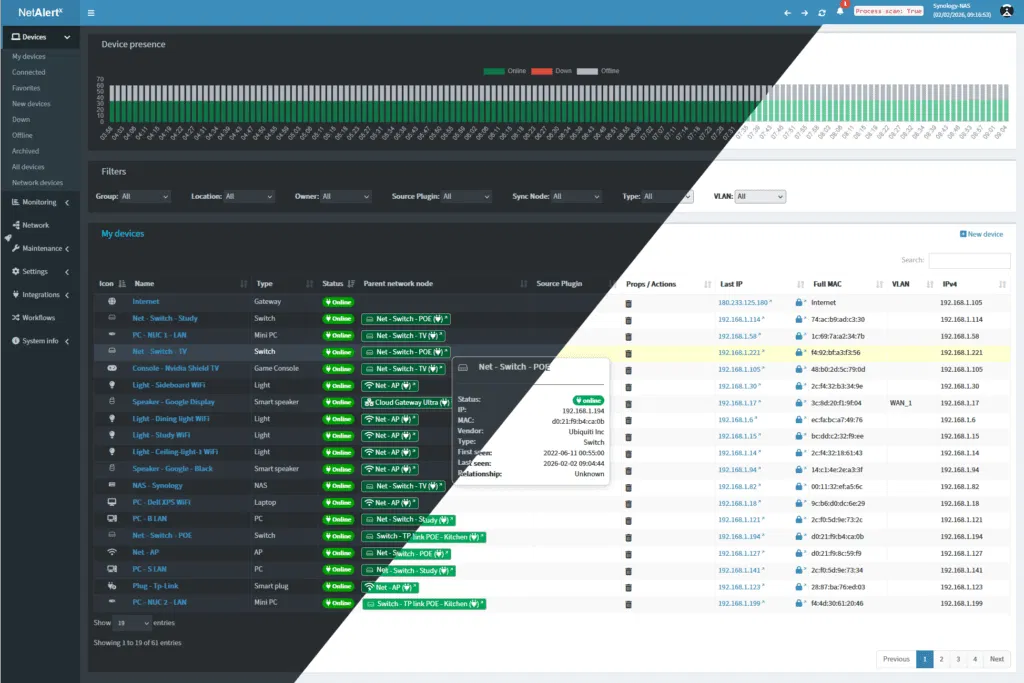
Беспроводной клиент, за которым никто не следит и действия которого нигде не регистрируются, может долго оставаться в сети незамеченным. Злоумышленник может намеренно оставить устройство с 4G и Wi-Fi модулями — оно будет подключаться к C2-серверу через VPN и поддерживать удалённый доступ в скомпрометированную среду. Именно поэтому видимость сети так важна. Для улучшения этого аспекта безопасности мы хотим рассмотреть NetAlertX.
kali > git clone https://github.com/netalertx/NetAlertX.git
kali > cd NetAlertX
kali > docker compose up --force-recreate –build

После запуска контейнера платформа готова к работе.
Плановые и внеплановые сканирования сети. Платформа умеет сканировать сеть на предмет новых устройств, изменений портов, смены IP-адресов, отключений, переподключений и недоступности критически важных узлов. Это может служить ранним предупреждением. Новое устройство, может оказаться чужим ноутбуком, неизвестным IoT-устройством или закладкой злоумышленника.

По каждому устройству платформа отображает доступную информацию. Рядом с выявленными сервисами можно добавлять собственные комментарии, поскольку nmap не всегда корректно идентифицирует их.

Визуальные дашборды. Это особенно важно в крупных сетях, где электронных таблиц и ручных заметок уже недостаточно — а именно с этим приходится сталкиваться чаще всего.

Мультисетевая видимость. С помощью плагина Sync можно синхронизировать несколько сетей и получить сквозную видимость устройств от разных производителей. Для организаций с несколькими офисами это существенное преимущество.

Сервисы уведомлений. Поддерживаются оповещения внутри приложения, по email, через Telegram, Pushover, а также более чем через 80 сервисов с помощью Apprise. Выбрать подходящий вариант
не составит труда.

Система плагинов. NetAlertX имеет продуманную архитектуру плагинов, позволяющую сторонним интеграциям передавать события в интерфейс, фильтровать значения, динамически создавать элементы UI и импортировать объекты в базу данных. У каждой организации свои потребности: одни команды хотят мониторить конечные точки, другие — отслеживать веб-сайты, третьи — встраивать оповещения в автоматизированные пайплайны. Система плагинов позволяет решать все эти задачи.
Ниже приведён лишь один пример того, как плагин может использоваться для мониторинга сайтов — как локальных, так и удалённых.

То, что описано выше, — лишь часть возможностей NetAlertX. На платформе есть и другие функции, которые стоит изучить самостоятельно. Наличие выделенного сервера, отслеживающего, какие устройства присутствуют в сети и каких там не должно быть, — всегда хорошая практика.
Беспроводной клиент, за которым никто не следит и действия которого нигде не регистрируются, может долго оставаться в сети незамеченным. Злоумышленник может намеренно оставить устройство с 4G и Wi-Fi модулями — оно будет подключаться к C2-серверу через VPN и поддерживать удалённый доступ в скомпрометированную среду. Именно поэтому видимость сети так важна. Для улучшения этого аспекта безопасности мы хотим рассмотреть NetAlertX.
Что такое NetAlertX
NetAlertX — это фреймворк для обеспечения видимости сети и анализа активности (Network Visibility and Asset Intelligence Framework). Он помогает понять, что подключено к вашей сети, когда устройство появилось, активно ли в данный момент и происходит ли что-то нештатное. Платформа не просто перечисляет устройства — она фиксирует изменения портов и IP-адресов, а также оповещает, когда важный узел становится недоступным или возобновляет работу. Поддерживается большое количество сервисов уведомлений, включая email и мессенджеры, что позволяет SOC оперативно реагировать. Можно строить дашборды под конкретную сеть, синхронизировать несколько сетей между собой и интегрировать данные в сторонние инструменты и системы автоматизации. Независимо от того, управляете ли вы одной площадкой или несколькими распределёнными сетями, вы можете держать инфраструктуру под наблюдением и реагировать на проблемы до их эскалации.Установка
Как обычно, начнём с развёртывания.kali > git clone https://github.com/netalertx/NetAlertX.git
kali > cd NetAlertX
kali > docker compose up --force-recreate –build
После запуска контейнера платформа готова к работе.
Возможности
Рассмотрим функции, которые делают платформу полезной в реальных условиях.Плановые и внеплановые сканирования сети. Платформа умеет сканировать сеть на предмет новых устройств, изменений портов, смены IP-адресов, отключений, переподключений и недоступности критически важных узлов. Это может служить ранним предупреждением. Новое устройство, может оказаться чужим ноутбуком, неизвестным IoT-устройством или закладкой злоумышленника.
По каждому устройству платформа отображает доступную информацию. Рядом с выявленными сервисами можно добавлять собственные комментарии, поскольку nmap не всегда корректно идентифицирует их.
Визуальные дашборды. Это особенно важно в крупных сетях, где электронных таблиц и ручных заметок уже недостаточно — а именно с этим приходится сталкиваться чаще всего.
Мультисетевая видимость. С помощью плагина Sync можно синхронизировать несколько сетей и получить сквозную видимость устройств от разных производителей. Для организаций с несколькими офисами это существенное преимущество.
Сервисы уведомлений. Поддерживаются оповещения внутри приложения, по email, через Telegram, Pushover, а также более чем через 80 сервисов с помощью Apprise. Выбрать подходящий вариант
не составит труда.
Система плагинов. NetAlertX имеет продуманную архитектуру плагинов, позволяющую сторонним интеграциям передавать события в интерфейс, фильтровать значения, динамически создавать элементы UI и импортировать объекты в базу данных. У каждой организации свои потребности: одни команды хотят мониторить конечные точки, другие — отслеживать веб-сайты, третьи — встраивать оповещения в автоматизированные пайплайны. Система плагинов позволяет решать все эти задачи.
Ниже приведён лишь один пример того, как плагин может использоваться для мониторинга сайтов — как локальных, так и удалённых.
То, что описано выше, — лишь часть возможностей NetAlertX. На платформе есть и другие функции, которые стоит изучить самостоятельно. Наличие выделенного сервера, отслеживающего, какие устройства присутствуют в сети и каких там не должно быть, — всегда хорошая практика.