

PowerShell для хакеров: Timeroasting пользователей
Узнайте, как хакеры могут незаметно извлекать хеши паролей пользователей, злоупотребляя атрибутами учетных записей Active Directory и избегая «шумных» атак.
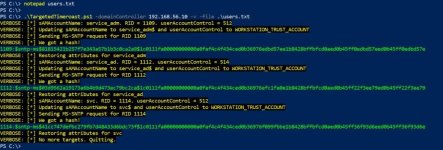
Сегодня мы рассмотрим атаку под названием Timeroasting, разберем, как модифицированный скрипт можно использовать для атаки на учетные записи пользователей. Результатом этой техники является хеш пользователя, в формате пригодном для hashcat.
