

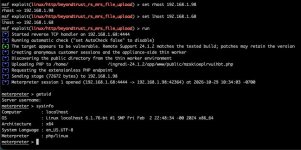
Модуль Metasploit для эксплуатации уязвимости в BeyondTrust Remote Support, позволяющей выполнить произвольный код (RCE) через загрузку файла CVE-2026-102764
Анонимный злоумышленник может подделать псевдоним локального маршрутизатора MRS и вызвать встроенную службу передачи файлов, работающую на стороне устройства (appliance). Данный модуль загружает PHP-полезную нагрузку в общедоступный каталог сайта и обращается к соответствующему URL-адресу (без расширения файла). PHP-код и команды Unix-оболочки выполняются от имени пользователя, под которым работает сайт. Протестировано в версии Remote Support 24.1.2.
