

DPAPISnoop - Инструмент на C#, извлекающий поддающиеся взлому хэши DPAPI из пользовательских MasterKeys и файлов CREDHIST

  • Автор темы Автор темы ADMIN
  • Дата начала Дата начала
photo_2026-06-12_23-05-00.jpg
photo_2026-06-12_23-05-03.jpg
photo_2026-06-12_23-05-06.jpg

DPAPISnoop
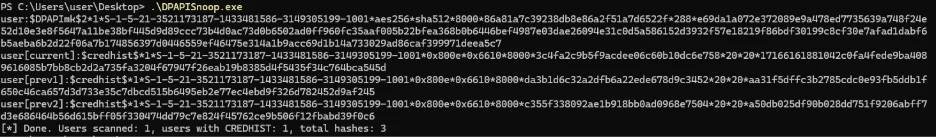
Инструмент на C#, извлекающий поддающиеся взлому хэши DPAPI из пользовательских MasterKeys и файлов CREDHIST, расположенных в локальных каталогах и на удаленных SMB-ресурсах.
Блог: Старые пароли умирают тяжело: злоупотребление CREDHIST для восстановления учетных данных в автономном режиме
Во время операций «красной команды» API защиты данных (DPAPI) часто используется при восстановлении данных браузера, извлечении сохраненных учетных данных или получении и расшифровке мастер-ключей пользователей. При повторном изучении внутреннего устройства DPAPI наше внимание привлек еще один артефакт: CREDHIST.
Когда пользователь меняет пароль, старые блоки DPAPI все равно необходимо расшифровать, поэтому Windows ведет цепочку истории паролей, которая позволяет восстанавливать предыдущие данные паролей DPAPI.
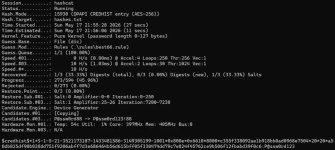
После некоторого изучения CREDHIST мы обновили DPAPISnoop, добавив поддержку извлечения записей CREDHIST в виде хеш-строк, поддающихся взлому в автономном режиме, наряду с существующей функциональностью извлечения хешей мастер-ключей. Это изменение открыло интересную возможность: ранее восстановленные пароли теперь можно использовать для определения моделей поведения пользователя при выборе паролей на протяжении времени.


Support

Moderator
Команда форума
MODERATOR
User RTM
Регистрация
30 Мар 2024
Сообщения
132,865
Реакции
4
Баллы
0
☑ ДЕПОЗИТ
0$
DPAPISnoop
Инструмент на C#, извлекающий поддающиеся взлому хэши DPAPI из пользовательских MasterKeys и файлов CREDHIST, расположенных в локальных каталогах и на удаленных SMB-ресурсах.

Блог: Старые пароли умирают тяжело: злоупотребление CREDHIST для восстановления учетных данных в автономном режиме (https://www.lrqa.com/en/cyber-labs/cracking-credhist-dpapi/)

Во время операций «красной команды» API защиты данных (DPAPI) часто используется при восстановлении данных браузера, извлечении сохраненных учетных данных или получении и расшифровке мастер-ключей пользователей. При повторном изучении внутреннего устройства DPAPI наше внимание привлек еще один артефакт: CREDHIST.

Когда пользователь меняет пароль, старые блоки DPAPI все равно необходимо расшифровать, поэтому Windows ведет цепочку истории паролей, которая позволяет восстанавливать предыдущие данные паролей DPAPI.

После некоторого изучения CREDHIST мы обновили DPAPISnoop, добавив поддержку извлечения записей CREDHIST в виде хеш-строк, поддающихся взлому в автономном режиме, наряду с существующей функциональностью извлечения хешей мастер-ключей. Это изменение открыло интересную возможность: ранее восстановленные пароли теперь можно использовать для определения моделей поведения пользователя при выборе паролей на протяжении времени.


[ RU ]

Основные меры предосторожности (обязательно выполняйте хотя бы часть)
- Не устанавливайте ничего, если не понимаете, что именно делает программа.
- Проверяйте источник - лучше всего официальный сайт автора или GitHub с открытым исходным кодом.
- Используйте виртуальную машину (VirtualBox, VMware) или песочницу (Sandboxie, Windows Sandbox) для теста подозрительного софта.

[ ENG ]

Basic precautions (be sure to follow at least some of them)
- Don't install anything if you don't understand what the program does.
- Check the source—preferably the author's official website or GitHub with open source code.
- Use a virtual machine (VirtualBox, VMware) or sandbox (Sandboxie, Windows Sandbox) to test suspicious software.
 
Автоматический гарант это финансовая безопасность: Покупатель может быть уверен, что его деньги не попадут к продавцу до того, как он получит и проверит товар или услугу. Продавец, в свою очередь, защищен от не оплаты, так как гарант подтверждает наличие средств у покупателя до начала выполнения обязательств.
Назад
Сверху