

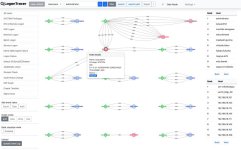
Инструмент для расследования инцидентов несанкционированного входа в систему, позволяющий визуализировать и анализировать журналы событий Windows Active Directory. Он сопоставляет имя хоста (или IP-адрес) и имя учетной записи, указанные в событиях, связанных с входом в систему, и отображает их в виде графов. Таким образом можно увидеть, с какой учетной записи и с какого хоста была предпринята попытка входа.
