


Когда вы входите и выходите из сессии Telegram несколько раз,в следующие разы при попытке войти в аккаунт он не будет просить SMS и сразу даст доступ к сессии.Telegram Desktop не затирает файлы сессии намертво. Он просто переводит в деактивированный режим, оставляя уникальные аппаратные хэши и привязку к вашему железу (Hardware ID) внутри файлов.
Скорее всего это сделано чтобы сэкономить на отправке SMS (а Telegram жестко урезал отправку кодов на ПК-версии), алгоритм мгновенно восстанавливает сессию без запроса паролей и СМС.
Хакеры используют эту уязвимость архитектуры Telegram на полную мощность. В даркнете кража сессий поставлена на промышленный поток. Этот метод называется Session Hijacking (угон сессии).
Принцип угона сессии выглядит примерно так.
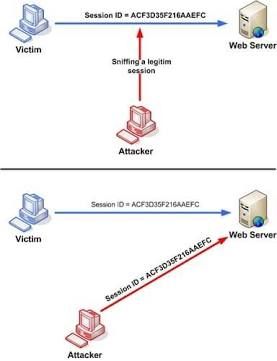
Самое главное: хакерам не нужно взламывать сам Telegram. Им нужно просто забрать файлы, которые приложение само бережно сохранило на твоем диске.
Вот основные сценарии, как они это проворачивают.
1. Инфостилеры (InfoStealers)
Это вредоносный софт (например, RedLine, META, Lumma), созданный специально для сбора цифровых следов. Ты качаешь какой-нибудь кряк для софта, чит для игры или открываешь левый PDF-файл из спама, и вирус запускается.Что умеет собирать базовый инфостилер.
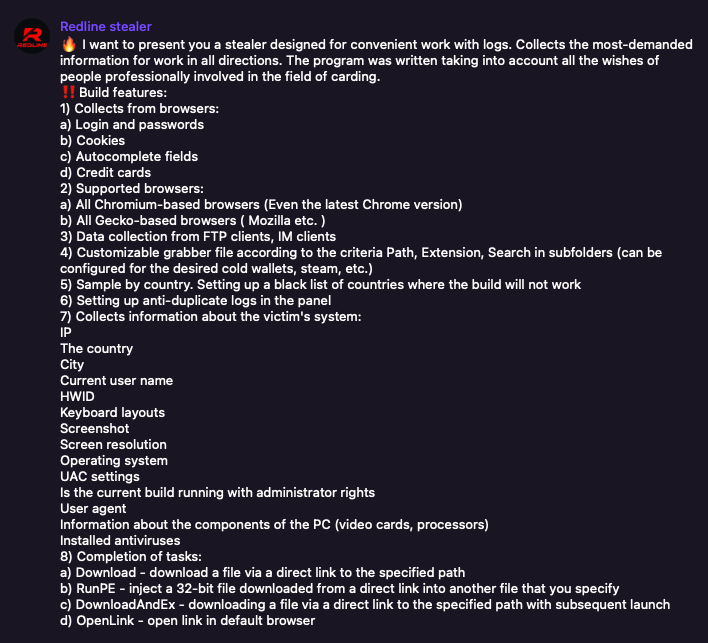
Стилер за долю секунды находит папку tdata (или директорию сессий на macOS/Linux), упаковывает ее в архив и отправляет хакеру в Telegram-бота или на сервер управления.После чего хакер распаковывает этот архив в свою директорию.Для серверов Telegram это выгляд так как будто бы ты перенес файлы на другой диск. Злоумышленник оказывается внутри твоего аккаунта.
2. Фишинг через «Умные» Telegram-боты
Тебе предлагают авторизоваться на каком-то сайте через Telegram (например, «проголосовать за ребенка в конкурсе» или «получить бесплатный Telegram Premium»).Вместо стандартного виджета авторизации фейковый сайт просит тебя скачать «официальный проверочный скрипт» или запустить десктопное мини-приложение.
При запуске этот скрипт просто копирует ключи авторизации из запущенного на фоне ТГ и передает их злоумышленникам.
Как от этого защититься?
Защита от этого только одна — зайти в настройки TelegramКонфиденциальность