

Исследователь безопасности Химаншу Ананд независимо обнаружил ошибку повреждения памяти в обработчике Page State Change технологии AMD SEV-SNP.
Уязвимость CVE-2026-53360 позволяла вредоносной гостевой системе:
 читать данные за пределами выделенного буфера; повреждать память ядра хоста; частично раскрывать структуру памяти; многократно повторять атаку из виртуальной машины.
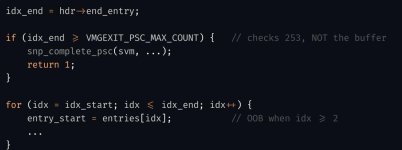
Причиной стала некорректная проверка количества обрабатываемых записей. Гостевая система могла передать буфер размером всего несколько байт, но заставить KVM обработать до 253 элементов и выйти примерно на 2 КБ за его границы.
Полноценный побег из виртуальной машины исследователь не продемонстрировал: доступная запись в память сильно ограничена. Однако при объединении ошибки с другими уязвимостями она потенциально могла привести к компрометации хоста - особенно опасный сценарий для облачных платформ.
Ананд сообщил о находке 9 мая 2026 года, но выяснилось, что месяцем ранее её уже обнаружил Стэн Шоу. Более того, первоначальный патч Ананда закрывал лишь часть проблемы: разработчики ядра дополнительно устранили TOCTOU-ошибку и запретили недопустимое размещение буфера.
Уязвимость присутствовала в ядре Linux с момента появления поддержки SNP PSC - ориентировочно с версии 6.10. Исправления выпущены в версиях 7.0.12, 6.18.35 и 6.12.93.
Администраторам серверов с AMD EPYC и SEV-SNP рекомендуется проверить версии ядра и установить обновления.

I found a KVM guest-to-host heap corruption bug and someone else got there first
TLDR I independently found a heap out-of-bounds read/write in KVM’s SEV-SNP Page State Change handler. A malicious guest VM can corrupt host kernel heap memory and leak its layout, across the VM boundary, as many times as it wants. I reported it to [email protected] on May 9, 2026 and they...