

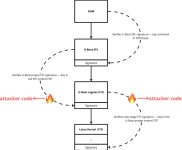
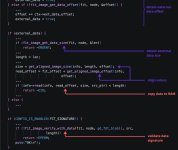
Исследователи безопасности Binarly рассказали об уязвимости в механизме Verified Boot загрузчика U-Boot SPL, которая позволяет обойти проверку подписи загружаемого образа.
U-Boot широко используется как загрузчик в embedded-устройствах: роутерах, IoT, промышленном оборудовании и различных ARM-системах.
Проблема связана с обработкой FIT (Flattened Image Tree) - формата, который U-Boot использует для хранения ядра, Device Tree, конфигураций и криптографических подписей.
Исследователи обнаружили, что специально сформированный FIT-образ способен нарушить ожидаемую логику проверки и в определённых условиях привести к загрузке данных, которым система не должна доверять.
 Особенно неприятно то, что атака происходит на очень раннем этапе загрузки - SPL (Secondary Program Loader). Если проверку удаётся обойти здесь, дальнейшие механизмы защиты уже могут потерять смысл.
Исследование появилось во время работы специалистов Binarly над другими проблемами безопасности U-Boot. Команда также экспериментировала с эксплуатацией и подготовила PoC, а разработчикам был предложен вариант исправления.
Для администраторов embedded-систем это ещё одно напоминание: Secure Boot безопасен ровно настолько, насколько безопасна вся цепочка доверенной загрузки — начиная с самого первого загрузчика.
 Подробный технический разбор:

U-Boot SPL Signature Verification Bypass Explained | Binarly
How a U-Boot SPL signature verification bypass enabled controlled code execution, exposed hardware-specific risks, and led to stronger boot protections.www.binarly.io