

Дело о проблеме на GitHub, связанной с группой Phish
The Phishy GitHub Issue Case
A detailed guide to emulating advanced phishing attacks on GitHub for Red Team operations, leveraging fake issues and notifications to exploit a TOCTOU race condition, tricking developers into authorizing malicious OAuth apps for initial access while bypassing MFA and using only trusted...blog.atsika.ninja
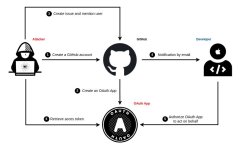
Поскольку меня интересует получение первоначального доступа, а точнее — фишинг, я начал искать способы атак на разработчиков. Какой платформой сегодня пользуются все разработчики? Вы угадали (или просто правильно прочитали заголовок этой статьи): GitHub. Она позиционируется как «платформа для создания, хранения, управления и обмена кодом». У каждого разработчика есть аккаунт на GitHub, и получить доступ к нему означает получить доступ к его коду. Однако я искал менее известную фишинговую технику, которая не использует обычный подход «атакующий посередине» (Attacker-in-The-Middle). Я наткнулся на несколько статей, в которых упоминались поддельные предупреждения о безопасности с использованием задач GitHub. Естественно, я решил посмотреть, что это такое. Итак, давайте посмотрим, как настроить этот сценарий для вашей следующей фишинговой кампании!
MalGitApp

GitHub - Atsika/MalGitApp: A simple OAuth App designed to capture OAuth tokens when users authenticate through GitHub OAuth flow.
A simple OAuth App designed to capture OAuth tokens when users authenticate through GitHub OAuth flow. - Atsika/MalGitAppgithub.com
Простое приложение OAuth, предназначенное для сбора токенов OAuth при аутентификации пользователей через процесс OAuth GitHub.