

Службы безопасности LevelBlue публикуют отчеты по анализу угроз для информирования о влияющих угрозах. Отчеты "Анализ угроз" исследуют эти угрозы и содержат практические рекомендации по защите от них.
В этом отчете "Анализ угроз" мы исследуем многоэтапную цепочку выполнения вредоносного ПО, выявленную с помощью упреждающего действия охота угрозами действия в клиентской среде. Телеметрия и динамический анализ конечной точки LevelBlue выявили последовательность процессов, демонстрирующих маскировку сценария, уклонение от защиты, поэтапное извлечение полезной нагрузки и связь "команда-управление" (C2).
В этом инциденте был составлен сценарий AutoIt (Ответы.scr) использовался в качестве компонента-загрузчика в цепочке атак. Скрипт обработал внешний файл полезной нагрузки и впоследствии инициировал сетевую связь.
Дальнейший анализ подтвердил связь с инфраструктурой, связанной с Видархорошо известное вредоносное ПО для кражи информации, способное собирать учетные данные, данные браузера, криптовалютные кошельки и системную информацию.
Vidar - это известное вредоносное ПО, крадущее информацию, которое впервые появилось в конце 2018 года и было разработано с использованием исходного кода Аркей похититель.
Наблюдаемое поведение указывает на то, что компонент AutoIt функционировал как механизм доставки для похитителя Vidar.
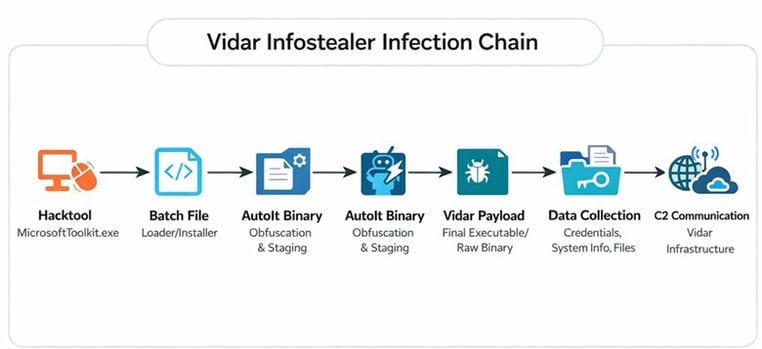
Рисунок 1. Цепочка заражения Видар.
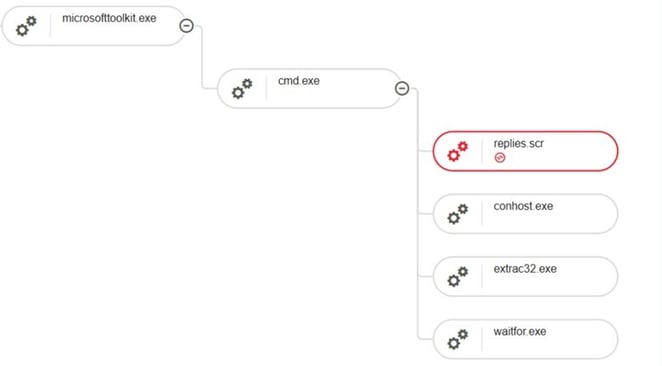
Рисунок 2. Дерево атак, наблюдаемое в EDR LevelBlue.
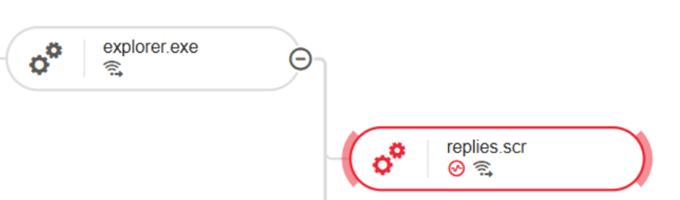
Рисунок 3. Другой пример Replies.scr, осуществляющего соединение C2.
Цепочка атак начинается с выполнения Microsoft Toolkit, часто используемого инструмента взлома. Это инициирует последовательность команд, которые переименовывают и выполняют замаскированный файл сценария.
Скрипт выполняет проверки среды и пытается идентифицировать процессы, связанные с безопасностью, перед извлечением дополнительных компонентов полезной нагрузки. Исполняемый файл, скомпилированный AutoIt, затем выполняется с внешним файлом полезной нагрузки, что указывает на поэтапную архитектуру загрузчика.
Последующая деятельность выявляет исходящую связь с инфраструктурой, связанной с Видаром, подтверждая развертывание полезной нагрузки, крадущей информацию.
Тип атаки: Цепочка заражения погрузчиком/капельницей
Телеметрия EDR и динамический анализ LevelBlue выявили следующую последовательность
Вредоносное ПО использует .точка файлы в формате контейнера полезной нагрузки, вероятно, скрывающие закодированные или сегментированные данные внутри нескольких файлов.
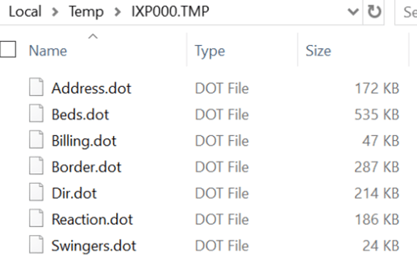
Рисунок 4. Сниппет файлов, созданных Microsofttool.exe.
Маскарадирование и выполнение сценария
Переименование .точка файл в .бат файл позволял выполнять встроенные команды, избегая при этом упрощенного управления типами файлов. Это отражает зависимость от сценариев пользовательского пространства, а не от доставки на основе эксплойтов.
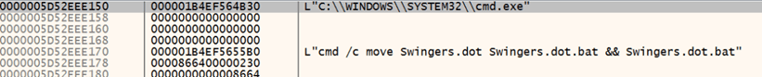
Рисунок 5. Постановочный и переименованный файл.
Защита Уклонение
Призыв tasklist.exe и findstr.exe указывает на активное перечисление и потенциальное нарушение инструментов безопасности. Такое поведение согласуется с попытками ослабить видимость конечной точки перед развертыванием полезной нагрузки.
Поставка полезной нагрузки
Последующее выполнение replies.scr (AutoIt-скомпилированный двоичный файл) с внешним аргументом (D) демонстрирует архитектуру поэтапного загрузчика, где двоичный файл AutoIt функционирует как загрузчик, а не как конечная полезная нагрузка.
AutoIt обеспечивает гибкий механизм с низким коэффициентом трения для выполнения вредоносной логики при сочетании с законными административными инструментами.
Реконструкция полезной нагрузки
Данные поступательны:
Это соответствует типичному поведению загрузчика: начальный файл.scr (Replies.scr) взаимодействует с зашифрованной полезной нагрузкой (D), а затем считывает ее в память для расшифровки и выполнения.

Рисунок 6. Replies.scr взаимодействует с файлом D.

Рисунок 7. Чтение Replies.scr из файла D.
Рисунок 8. Двоичный файл D загружен Replies.scr.
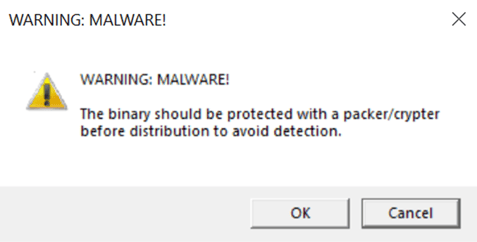
Рисунок 9. Сниппет из среды выполнения x64dbg.
Мы заметили, что этот исполняемый файл имеет несколько методов антианализа. Вредоносное ПО использует методы защиты от отладки ZwQueryИнформационный процесс для запроса атрибутов, связанных с отладкой процесса, таких как ProcessDebugPort и ProcessDebugFlags. Это позволяет вредоносному ПО обнаруживать наличие отладчика и соответствующим образом изменять выполнение.
Помимо поиска отладчика, вредоносное ПО запрашивает ПроцессПриборыОбратный вызов (0x25) через ZwQueryИнформационный процесс обнаружить наличие обратных вызовов приборов, часто используемых EDR или инструментами мониторинга. В случае обнаружения вредоносное ПО может изменить выполнение или уклониться от анализа.
Дополнительно наличие Спи ссылка в сохраненном регистре предполагает потенциальное поведение против анализа или задержки выполнения до сетевой связи.

Рисунок 10. Позвонить в InternetConnectA.

Рисунок 11. Указатель API сна.

Рисунок 12. Позвонить в InternetConnectA
Рисунок 13. Указатель API сна.
Вредоносное ПО создает HTTP-запрос GET с помощью HttpOpenRequestA, нацеливаясь на путь /sre22qe на хосте телеграмма[.]мне. В результате получается полный запрос https[:]//телеграмма[.]me/sre22qe. Использование запроса GET предполагает, что вредоносное ПО, скорее всего, пытается получить данные конфигурации или информацию об этапе из удаленного ресурса перед выполнением дальнейших действий, таких как эксфильтрация данных.
Он также устанавливает HTTP-соединение steamcommunity[.]com использование API WinINet. Он создает запрос GET, нацеленный на следующий ресурс:
Такое поведение реализуется через InternetConnectA, за которым следует HttpOpenRequestA, где метод HTTP ("GET") и путь объекта ("/profiles/7656119877118079") явно определены в памяти.
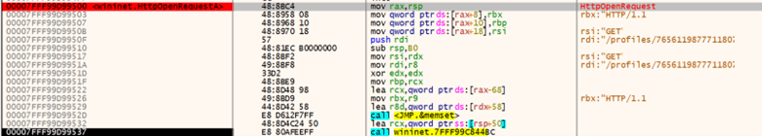
Рисунок 14. Вызывает HttpOpenRequestA для создания HTTP-запроса.
Использование законной платформы, такой как Steam, предполагает потенциальное злоупотребление общедоступным веб-контентом для C2 или поиска конфигурации.
Вредоносное ПО инициирует HTTP-запрос с помощью HttpSendRequestA. Во время вызова заголовки запросов или полезные нагрузки отсутствуют, а необязательный буфер данных имеет нулевую длину. Это говорит о том, что запрос используется в качестве маяка или механизма опроса, а не для немедленной фильтрации данных.
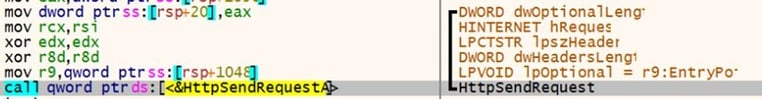
Рисунок 15. Позвонить на HttpSendRequestA
Конечная точка назначения была определена ранее через ИнтернетКоннектА / HttpOpenRequestA, указывающий структурированный канал связи C2.
Вредоносное ПО также выполняет разрешение DNS гз[.]техническийprorj[.]xyz через общедоступный DNS (8.8.8[.]8), указывающий динамическое использование инфраструктуры до установления исходящей связи.
Наблюдаемая сетевая активность соответствует известным закономерностям, связанным с Видаром, что подтверждает конечную цель инфекционной цепи. Это включает в себя вероятную эксфильтрацию учетных данных, данных браузера и другой конфиденциальной информации.
Эта возможность значительно уменьшает количество судебно-медицинских артефактов и может препятствовать ретроспективному расследованию.
При динамическом анализе вредоносное ПО (MicrosoftToolkit.exe) было замечено выполнение мероприятий по очистке после исполнения, включая
Вредоносное ПО находится в связанном списке .точка файлы полезной нагрузки, сброс их атрибутов, удаление их с диска и освобождение всех связанных структур памяти для стирания трасс.
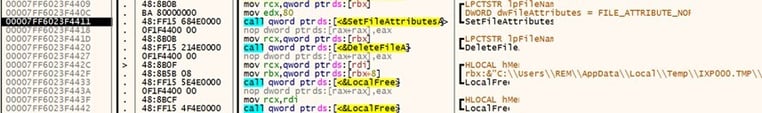
Рисунок 16. Процедура удаления файлов, записанных на диске.
После окончания очистки его уронили .точка файлы, вредоносное ПО запускает внутреннюю процедуру, затем переключает свой рабочий каталог в промежуточную папку для продолжения выполнения с использованием относительных путей.

Рисунок 17. Переход в потоке выполнения.
После этого он итерируется через каталог с помощью НайтиСледующийФайлA и удаляет каждый найденный файл, очищая другие файлы, упавшие на диск.

Рисунок 18. Перечисление и удаление файлов.
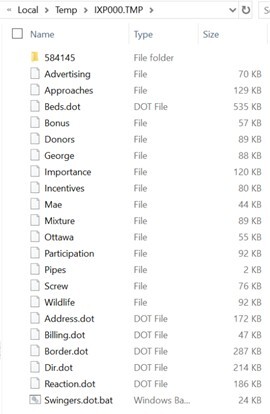
Рисунок 19. Отрывок всех файлов/папки, упавших на диск и позже удаленных.
Вредоносное ПО выполняет окончательную очистку, а затем завершает работу с помощью RtlExitUserProcess, обозначающий окончание одного цикла выполнения после завершения операций с полезной нагрузкой на основе файлов.

Рисунок 20. Прекращение текущего процесса.
Такие процедуры очистки обычно используются вредоносным ПО для
Наблюдаемая активность отражает цепочку заражения похитителей товаров с умеренной и высокой сложностью потока исполнения и уклонения от него. Хотя отдельные методы не являются чем-то новым, их совместное использование демонстрирует:
Использование AV-перечисления, цепочки LOLBin и выполнения на основе сценариев убедительно указывает на подготовительный этап для более глубокого компромисса.
Включение методов уклонения от защиты и очистки артефактов подчеркивает необходимость поведенческого обнаружения и упреждающей охоты за угрозами для выявления такой деятельности до того, как произойдет эксфильтрация данных.
Наблюдаемое поведение при самоочищении еще больше усложняет судебно-медицинскую экспертизу и может помешать традиционным усилиям по реагированию на инциденты.
1. Чтобы обнаружить выполнение переименованного выполнения AutoIt, мы рекомендуем запустить следующий охотничий запрос в Защитной платформе LevelBlue.
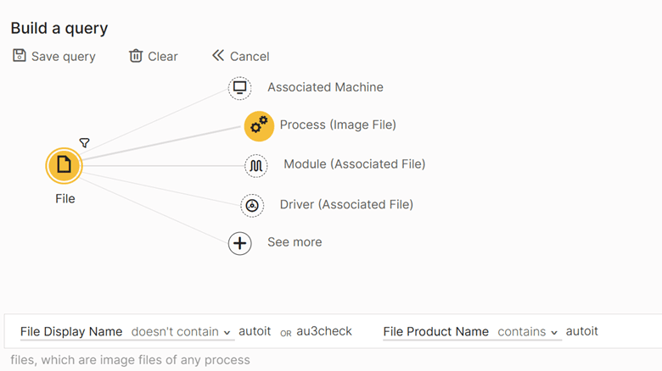
Мы предоставили следующий охотничий запрос, чтобы получить тот же результат:
2. Чтобы обнаружить связь с доменами и IP-адресами, связанными с этой инфекцией, мы рекомендуем запустить следующий охотничий запрос в Защитной платформе LevelBlue:
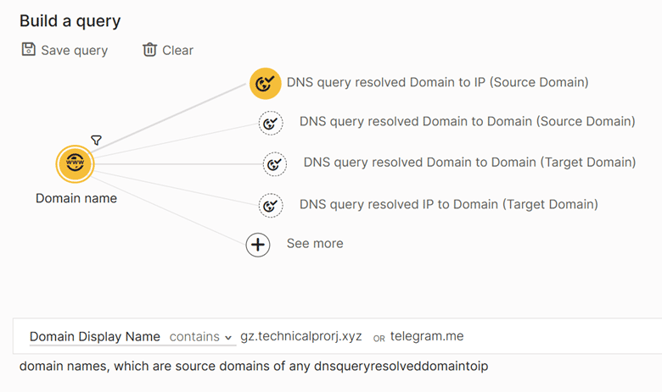
Для получения того же результата мы предоставляем следующий охотничий запрос:
В этом отчете "Анализ угроз" мы исследуем многоэтапную цепочку выполнения вредоносного ПО, выявленную с помощью упреждающего действия охота угрозами действия в клиентской среде. Телеметрия и динамический анализ конечной точки LevelBlue выявили последовательность процессов, демонстрирующих маскировку сценария, уклонение от защиты, поэтапное извлечение полезной нагрузки и связь "команда-управление" (C2).
Ключевые моменты
- Цепочка заражения началась с казни MicrosoftToolkit.exe, часто злоупотребляемый инструмент, который породил командную оболочку для инициирования следующего этапа атаки.
- А замаскированный файл (Свингеры.точка) был переименован в а .бат скрипт и выполнен, демонстрируя расширение файла, маскирующееся под обход средств контроля безопасности.
- Атака включала попытки обнаружения и завершения процесса (список задач, финдстр), за которым следует извлечение полезной нагрузки с использованием экстракт32.exe и выполнение загрузчика AutoIt (Ответы.scr) с внешним параметром.
- Исходящие сетевые соединения из компонента AutoIt в инфраструктуру, связанную с Видар Стилер были замечены, что указывает на развертывание полезной нагрузки, похищающей информацию.
В этом инциденте был составлен сценарий AutoIt (Ответы.scr) использовался в качестве компонента-загрузчика в цепочке атак. Скрипт обработал внешний файл полезной нагрузки и впоследствии инициировал сетевую связь.
Дальнейший анализ подтвердил связь с инфраструктурой, связанной с Видархорошо известное вредоносное ПО для кражи информации, способное собирать учетные данные, данные браузера, криптовалютные кошельки и системную информацию.
Vidar - это известное вредоносное ПО, крадущее информацию, которое впервые появилось в конце 2018 года и было разработано с использованием исходного кода Аркей похититель.
Наблюдаемое поведение указывает на то, что компонент AutoIt функционировал как механизм доставки для похитителя Vidar.
Рисунок 1. Цепочка заражения Видар.
Рисунок 2. Дерево атак, наблюдаемое в EDR LevelBlue.
Рисунок 3. Другой пример Replies.scr, осуществляющего соединение C2.
Цепочка атак начинается с выполнения Microsoft Toolkit, часто используемого инструмента взлома. Это инициирует последовательность команд, которые переименовывают и выполняют замаскированный файл сценария.
Скрипт выполняет проверки среды и пытается идентифицировать процессы, связанные с безопасностью, перед извлечением дополнительных компонентов полезной нагрузки. Исполняемый файл, скомпилированный AutoIt, затем выполняется с внешним файлом полезной нагрузки, что указывает на поэтапную архитектуру загрузчика.
Последующая деятельность выявляет исходящую связь с инфраструктурой, связанной с Видаром, подтверждая развертывание полезной нагрузки, крадущей информацию.
Тип атаки: Цепочка заражения погрузчиком/капельницей
Телеметрия EDR и динамический анализ LevelBlue выявили следующую последовательность
- Выполнение MicrosoftToolkit.exe (инструмент взлома)
- Спешка cmd.exe
- Переименование и исполнение swingers.dot в swingers.dot.bat
- Обнаружение процессов (список задач, findstr)
- Извлечение полезной нагрузки через extra32.exe
- Выполнение replies.scr с параметром D
- Задержка выполнения/Синхронизация через waitfor.exe
- Исходящая связь C2 из вторичного экземпляра replies.scr, соответствующего инфраструктуре Vidar
Выполнение и начальная постановка
Использование инструмента взлома в качестве начального вектора выполнения предполагает выполнение, управляемое пользователем, вероятно, при условии законной активации программного обеспечения. Этот метод снижает потребность в традиционных механизмах доставки, таких как фишинг или эксплуатация.Вредоносное ПО использует .точка файлы в формате контейнера полезной нагрузки, вероятно, скрывающие закодированные или сегментированные данные внутри нескольких файлов.
Рисунок 4. Сниппет файлов, созданных Microsofttool.exe.
Маскарадирование и выполнение сценария
Переименование .точка файл в .бат файл позволял выполнять встроенные команды, избегая при этом упрощенного управления типами файлов. Это отражает зависимость от сценариев пользовательского пространства, а не от доставки на основе эксплойтов.
Рисунок 5. Постановочный и переименованный файл.
Защита Уклонение
Призыв tasklist.exe и findstr.exe указывает на активное перечисление и потенциальное нарушение инструментов безопасности. Такое поведение согласуется с попытками ослабить видимость конечной точки перед развертыванием полезной нагрузки.
Поставка полезной нагрузки
Последующее выполнение replies.scr (AutoIt-скомпилированный двоичный файл) с внешним аргументом (D) демонстрирует архитектуру поэтапного загрузчика, где двоичный файл AutoIt функционирует как загрузчик, а не как конечная полезная нагрузка.
AutoIt обеспечивает гибкий механизм с низким коэффициентом трения для выполнения вредоносной логики при сочетании с законными административными инструментами.
Реконструкция полезной нагрузки
Данные поступательны:
- Извлечено из .точка файлы
- Отфильтровано через findstr
- Записано в Replies.scr
- Выполнено аргументом Д
Это соответствует типичному поведению загрузчика: начальный файл.scr (Replies.scr) взаимодействует с зашифрованной полезной нагрузкой (D), а затем считывает ее в память для расшифровки и выполнения.
Рисунок 6. Replies.scr взаимодействует с файлом D.
Рисунок 7. Чтение Replies.scr из файла D.
Рисунок 8. Двоичный файл D загружен Replies.scr.
Видар-анализ
Как только мы загружаем и запускаем извлеченную исполняемую полезную нагрузку в x64dbg, мы получаем следующее сообщение.
Рисунок 9. Сниппет из среды выполнения x64dbg.
Мы заметили, что этот исполняемый файл имеет несколько методов антианализа. Вредоносное ПО использует методы защиты от отладки ZwQueryИнформационный процесс для запроса атрибутов, связанных с отладкой процесса, таких как ProcessDebugPort и ProcessDebugFlags. Это позволяет вредоносному ПО обнаруживать наличие отладчика и соответствующим образом изменять выполнение.
Помимо поиска отладчика, вредоносное ПО запрашивает ПроцессПриборыОбратный вызов (0x25) через ZwQueryИнформационный процесс обнаружить наличие обратных вызовов приборов, часто используемых EDR или инструментами мониторинга. В случае обнаружения вредоносное ПО может изменить выполнение или уклониться от анализа.
C2 Связь
Вызвано вредоносное ПО ИнтернетКоннектА с URL-адресом, указывающим на https[:]//телеграмма[.]me/sre22qe и https[:]//steamcommunity[.]com/profiles/76561198777118079. Это указывает на использование ВинИнет-основанная связь для удаленного взаимодействия.Дополнительно наличие Спи ссылка в сохраненном регистре предполагает потенциальное поведение против анализа или задержки выполнения до сетевой связи.
Рисунок 10. Позвонить в InternetConnectA.
Рисунок 11. Указатель API сна.
Рисунок 12. Позвонить в InternetConnectA
Рисунок 13. Указатель API сна.
Вредоносное ПО создает HTTP-запрос GET с помощью HttpOpenRequestA, нацеливаясь на путь /sre22qe на хосте телеграмма[.]мне. В результате получается полный запрос https[:]//телеграмма[.]me/sre22qe. Использование запроса GET предполагает, что вредоносное ПО, скорее всего, пытается получить данные конфигурации или информацию об этапе из удаленного ресурса перед выполнением дальнейших действий, таких как эксфильтрация данных.
Он также устанавливает HTTP-соединение steamcommunity[.]com использование API WinINet. Он создает запрос GET, нацеленный на следующий ресурс:
https[:]//steamcommunity[.]com/profiles/76561198777118079.
Такое поведение реализуется через InternetConnectA, за которым следует HttpOpenRequestA, где метод HTTP ("GET") и путь объекта ("/profiles/7656119877118079") явно определены в памяти.
Рисунок 14. Вызывает HttpOpenRequestA для создания HTTP-запроса.
Использование законной платформы, такой как Steam, предполагает потенциальное злоупотребление общедоступным веб-контентом для C2 или поиска конфигурации.
Вредоносное ПО инициирует HTTP-запрос с помощью HttpSendRequestA. Во время вызова заголовки запросов или полезные нагрузки отсутствуют, а необязательный буфер данных имеет нулевую длину. Это говорит о том, что запрос используется в качестве маяка или механизма опроса, а не для немедленной фильтрации данных.
Рисунок 15. Позвонить на HttpSendRequestA
Конечная точка назначения была определена ранее через ИнтернетКоннектА / HttpOpenRequestA, указывающий структурированный канал связи C2.
Вредоносное ПО также выполняет разрешение DNS гз[.]техническийprorj[.]xyz через общедоступный DNS (8.8.8[.]8), указывающий динамическое использование инфраструктуры до установления исходящей связи.
Наблюдаемая сетевая активность соответствует известным закономерностям, связанным с Видаром, что подтверждает конечную цель инфекционной цепи. Это включает в себя вероятную эксфильтрацию учетных данных, данных браузера и другой конфиденциальной информации.
Послеисполнительная очистка и удаление артефактов
Вредоносное ПО (MicrosoftToolkit.exe) было замечено завершение собственных процессов и удаление файлов, удаленных во время выполнения. Такое поведение согласуется с удалением индикаторов и эксплуатационной очисткой.Эта возможность значительно уменьшает количество судебно-медицинских артефактов и может препятствовать ретроспективному расследованию.
При динамическом анализе вредоносное ПО (MicrosoftToolkit.exe) было замечено выполнение мероприятий по очистке после исполнения, включая
- Удаление выпавших или постановочных файлов с диска
- Удаление артефактов исполнения
- Прекращение собственных процессов
Вредоносное ПО находится в связанном списке .точка файлы полезной нагрузки, сброс их атрибутов, удаление их с диска и освобождение всех связанных структур памяти для стирания трасс.
Рисунок 16. Процедура удаления файлов, записанных на диске.
После окончания очистки его уронили .точка файлы, вредоносное ПО запускает внутреннюю процедуру, затем переключает свой рабочий каталог в промежуточную папку для продолжения выполнения с использованием относительных путей.
Рисунок 17. Переход в потоке выполнения.
После этого он итерируется через каталог с помощью НайтиСледующийФайлA и удаляет каждый найденный файл, очищая другие файлы, упавшие на диск.
Рисунок 18. Перечисление и удаление файлов.
Рисунок 19. Отрывок всех файлов/папки, упавших на диск и позже удаленных.
Вредоносное ПО выполняет окончательную очистку, а затем завершает работу с помощью RtlExitUserProcess, обозначающий окончание одного цикла выполнения после завершения операций с полезной нагрузкой на основе файлов.
Рисунок 20. Прекращение текущего процесса.
Такие процедуры очистки обычно используются вредоносным ПО для
- Уклонение от защиты путем удаления индикаторов компромисса (МОК)
- Операционная безопасность (OPSEC), снижающая вероятность обнаружения инструментами безопасности
- Анти-анализ, ограничивающий способность аналитиков восстанавливать полезную нагрузку
Наблюдаемая активность отражает цепочку заражения похитителей товаров с умеренной и высокой сложностью потока исполнения и уклонения от него. Хотя отдельные методы не являются чем-то новым, их совместное использование демонстрирует:
- Эффективное смешивание с законными инструментами
- Сокращение присутствия на диске
- Рапидный переход от выполнения к эксфильтрации данных
- Учетные данные, хранящиеся в браузере
- Сессионные файлы cookie
- Криптовалютные кошельки
- Системные и пользовательские данные
- Тналичие связи C2 указывает на высокий риск компрометации данных.
Использование AV-перечисления, цепочки LOLBin и выполнения на основе сценариев убедительно указывает на подготовительный этап для более глубокого компромисса.
Включение методов уклонения от защиты и очистки артефактов подчеркивает необходимость поведенческого обнаружения и упреждающей охоты за угрозами для выявления такой деятельности до того, как произойдет эксфильтрация данных.
Наблюдаемое поведение при самоочищении еще больше усложняет судебно-медицинскую экспертизу и может помешать традиционным усилиям по реагированию на инциденты.
- Затронутые системы следует немедленно изолировать от сети, чтобы предотвратить дальнейшую эксфильтрацию данных и боковое перемещение.
- Гучитывая возможность загрузки дополнительного вредоносного ПО, настоятельно рекомендуется полная повторная визуализация системы для обеспечения полного уничтожения.
- Поскольку Vidar в первую очередь нацелен на кражу учетных данных, все потенциально скомпрометированные учетные данные, включая учетные записи браузера, электронной почты, VPN и административные учетные записи, должны быть сброшены, а активные сеансы признаны недействительными.
- Многофакторная аутентификация (MFA) должна применяться в критически важных службах, чтобы снизить риск несанкционированного доступа.
- Сетевую защиту следует усилить путем мониторинга DNS и исходящего трафика на наличие подозрительных соединений, включая связь с вновь зарегистрированными или необычными доменами.
- Чтобы предотвратить повторение, организациям следует ограничить выполнение несанкционированных или ненадежных инструментов.
Охотничий запрос
Обратите внимание, что запрос уже выполняется Global SOC LevelBlue в средах клиентов MDR Complete, чтобы гарантировать, что возможные инфекции будут обнаружены и уведомлены как можно скорее.1. Чтобы обнаружить выполнение переименованного выполнения AutoIt, мы рекомендуем запустить следующий охотничий запрос в Защитной платформе LevelBlue.
- Элемент файла -> добавить фильтры “Имя отображения файла не содержит autoit или au3check” и “Имя продукта файла содержит autoit”
Мы предоставили следующий охотничий запрос, чтобы получить тот же результат:
https://[yourenvironment]/#/s/search?queryString=0<-File"elementDisplayName:!autoit%7Cau3check,productNameautoit"->Process.imageFile&sorting=creationTime&sortingDirection=-1
2. Чтобы обнаружить связь с доменами и IP-адресами, связанными с этой инфекцией, мы рекомендуем запустить следующий охотничий запрос в Защитной платформе LevelBlue:
- Доменное имя Element -> добавить фильтры “Domain Display Name содержит gz.technicalprorj[.]xyz или telegram[.]me” и выбрать “DNS запрос разрешенный Домен в IP (Source Domain)” Element.
Для получения того же результата мы предоставляем следующий охотничий запрос:
https://[yourenvironment]/#/s/search?queryString=0<-DomainName"elementDisplayName
LevelBlue's
Рекомендуем следующие действия в Защитной платформе LevelBlue:- Включить Контроль приложений чтобы заблокировать выполнение вредоносных файлов.
- Включить Антивымогатели в йополитики среды UR, задают режим Anti-Ransomware для Prevent и включают обнаружение Shadow Copy для обеспечения максимальной защиты от программ-вымогателей.
- Включить Предотвращение вариационной полезной нагрузки с режимом предотвращения на инструменте LevelBlue "Предотвращение поведенческого выполнения".