

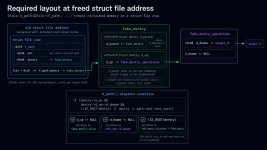
Исследователи из LucidBit Labs обнаружили опасную ошибку CVE-2026-20971 в ядре смартфонов Samsung. Уязвимость скрывалась не в стороннем драйвере, а в FIVE (File Integrity Verification Engine) - механизме, который должен защищать систему от компрометации.
 Что произошло:
• ошибка типа Use-After-Free (UAF) находилась в подсистеме проверки целостности файлов;
• доступ к ней мог получить обычный пользовательский процесс без специальных привилегий;
• уязвимость открывала возможности для повышения привилегий и потенциального полного захвата устройства.
 Самое интересное - проблема возникла именно в защитном механизме. Это ещё раз показывает, что каждая новая функция безопасности увеличивает площадь атаки и сама требует тщательного аудита.
When Defenses Become Attack Surface: CVE-2026-20971, a Samsung Kernel UAF
LucidBit Labs research shows how Samsung's FIVE integrity subsystem exposed an app-reachable kernel use-after-free with multiple exploit-relevant primitives.lucidbitlabs.com