

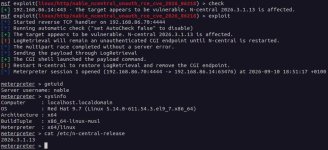

Add exploit module for N-able N-central unauthenticated RCE (CVE-2026-86218) by sfewer-r7 · Pull Request #21896 · rapid7/metasploit-framework
Overview This (draft) pull request adds an exploit module for CVE-2026-86218, unauthenticated RCE against N-able N-central versions 2026.3.1.13 and below. Successfully tested against the following ...github.com
Blog:
FOFA Query: app="N-Able-N-Central-Monitor-MGMT"

