

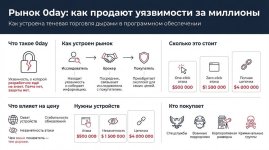
Zero-day — уязвимость в программе, о которой разработчик еще не знает. Патча нет, защиты нет, а у атакующего уже есть путь внутрь.
Именно такой доступ и продают.
Схема рынка простая:
Исследователь находит баг → брокер проверяет и продает → покупатель получает доступ
Что влияет на цену? Главный фактор, нужно ли жертве что-то сделать.
• Атака с кликом — от $500 000
Жертва должна открыть ссылку, вложение или сообщение.
Звучит как мелочь, но такой клик часто легко организовать через фишинг, подставной контакт или просто хорошо написанное письмо.
• Без единого клика — от $1 500 000
Сообщение пришло, и устройство уже скомпрометировано.
Жертва ничего не открывала, не нажимала и даже не смотрела на экран. Такие уязвимости стоят дороже всего, потому что советы в духе «будь осторожен» здесь почти не работают.
• Полная цепочка под ключ — от $4 000 000
Речь не про одну уязвимость, а про связку из нескольких багов, собранных в готовый маршрут атаки:
сначала выполняется код в приложении, потом атака выходит из изоляции, затем получает права администратора.
Результат: полный контроль над устройством, без действий со стороны жертвы и почти без следов. Покупатель получает готовый инструмент и просто указывает цель.
 Покупатели на таком рынке разные: спецслужбы, военные подрядчики, корпоративная разведка и криминальные группы.
Иногда один и тот же инструмент в итоге оказывается сразу у всех.