
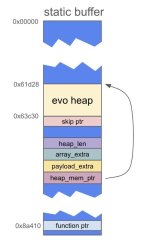
Серия из 3 частей об цепочке эксплойтов в 0 кликов, нацеленных на Pixel 9: от RCE в mediacodec до kernel LPE.

  • Автор темы Автор темы ADMIN
  • Дата начала Дата начала

ADMIN

Administrator
ADMIN
Регистрация
18 Окт 1989
Сообщения
1,408
Реакции
93
Баллы
48
☑ ДЕПОЗИТ
0$
photo_2026-06-05_00-17-00.jpg


• 0-click exploit chain - цепочка эксплойтов «в 0 кликов» (вредоносный код, который срабатывает автоматически, без каких-либо действий или нажатий со стороны пользователя)
• RCE (Remote Code Execution) - удаленное выполнение кода.
• mediacodec - компонент Android, отвечающий за кодирование и декодирование медиафайлов (видео/аудио).
• Kernel LPE (Local Privilege Escalation) - локальное повышение привилегий до уровня ядра (дает полный контроль над устройством).
 
Независимый арбитраж: В случае возникновения споров или несоответствия товара описанию, сервис выступает в качестве арбитра, принимая объективное решение на основе заранее оговоренных условий.
Назад
Сверху