

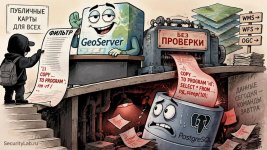
12 августа 2026 года специалист @q1uf3ng впервые раскрыл сведения об уязвимости в GeoServer, а специалисты Hadrian к 14 августа подтвердили возможность её эксплуатации, хотя официального исправления на тот момент так и не появилось.
Проблема кроется не в самом GeoServer, а в библиотеке GeoTools, от которой он зависит: функция jsonArrayContains вставляет пользовательские данные в SQL-запрос без должной обработки специальных символов. Это позволяет злоумышленнику без авторизации изменять структуру запроса к базе данных через интерфейсы WFS или WMS.
Наиболее опасный сценарий возможен, если GeoServer подключается к PostgreSQL с правами суперпользователя или учетной записью с разрешением pg_execute_server_program — тогда SQL-инъекция может привести к выполнению команд в ОС. Даже при ограниченных правах PostgreSQL атакующий всё равно способен получать данные, доступные учетной записи GeoServer.