

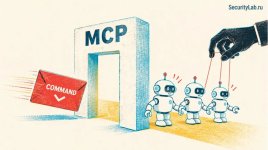
Исследователи Noma Labs раскрыли детали бреши RufRoot с максимальной оценкой 10.0 по шкале CVSS в платформе Ruflo с 67 000 звезд на GitHub. Уязвимость затрагивает версии ниже 3.16.3. Стандартная конфигурация Docker Compose публиковала порт 3001 в сеть, открывая прямой доступ к сервису MCP Bridge. Без ввода API-ключей или токенов сетевой атакующий мог передать запрос на конечную точку POST /mcp и выполнить произвольные команды от имени пользователя node.
Проблема возникла из-за отсутствия проверки подлинности при вызове функции executeTool() и небезопасных сетевых настроек по умолчанию. Один HTTP-запрос позволяет похитить API-ключи OpenAI, Anthropic или Google, выгрузить содержимое базы MongoDB и отравить память AgentDB вредоносными инструкциями, сохраняющимися после патча.
Разработчики выпустили версию 3.16.3 с исправлением сетевых привязок и обязательным токеном MCP_AUTH_TOKEN. Для защиты инфраструктуры необходимо немедленно отозвать все компрометированные ключи и зачистить базу AgentDB.