

ArcaneDoor — это кампания, которая является последним примером того, как спонсируемые государством субъекты нацелены на устройства сети периметра от нескольких поставщиков. Устройства сети периметра, пользующиеся успехом у этих субъектов, являются идеальной точкой вторжения для шпионских кампаний. Поскольку эти устройства являются критически важным путем передачи данных в сеть и из нее, их необходимо регулярно и оперативно устанавливать исправления; использование новейших версий и конфигураций аппаратного и программного обеспечения; и находиться под пристальным наблюдением с точки зрения безопасности. Закрепление на этих устройствах позволяет субъекту напрямую проникать в организацию, перенаправлять или изменять трафик и отслеживать сетевые коммуникации. За последние два года мы стали свидетелями резкого и устойчивого роста атак этих устройств в таких областях, как телекоммуникационные провайдеры и организации энергетического сектора — предприятия критически важной инфраструктуры, которые, вероятно, являются стратегическими целями, представляющими интерес для многих иностранных правительств.
Позиция Cisco как ведущего поставщика глобальной сетевой инфраструктуры дает команде Talos по разведке и пресечению полную картину общего состояния сетевой гигиены. Это также дает нам уникальные возможности для расследования атак такого рода. В начале 2024 года бдительный клиент обратился к группе реагирования на инциденты безопасности продуктов Cisco (PSIRT) и Cisco Talos, чтобы обсудить проблемы безопасности, связанные с их устройствами адаптивной безопасности Cisco (ASA). PSIRT и Talos объединились, чтобы начать расследование, чтобы помочь клиенту. В ходе этого расследования, в котором в конечном итоге участвовали несколько партнеров по внешней разведке и которое длилось несколько месяцев, мы выявили ранее неизвестного субъекта, который теперь отслеживается как UAT4356 компанией Talos и STORM-1849 Центром анализа угроз Microsoft. Этот участник использовал специально разработанные инструменты, которые продемонстрировали четкую направленность на шпионаж и глубокое знание устройств, на которые они нацелены, что является отличительными чертами опытного деятеля, спонсируемого государством.
В качестве компонентов этой кампании UAT4356 задействовал два бэкдора: «Line Runner» и «Line Dancer», которые совместно использовались для проведения вредоносных действий над целью, включая изменение конфигурации, разведку, захват/эксфильтрацию сетевого трафика и потенциальное горизонтальное перемещение.
Кроме того, сетевая телеметрия и информация от партнеров по разведке указывают на то, что злоумышленник заинтересован в сетевых устройствах Microsoft и других производителей и потенциально атакует их. Независимо от поставщика сетевого оборудования, сейчас самое время убедиться, что устройства правильно исправлены, регистрируются в центральном безопасном месте и настроены на надежную многофакторную аутентификацию (MFA). Дополнительные рекомендации, специфичные для Cisco, доступны здесь .
Cisco выявила две уязвимости, которыми злоупотребляли в ходе этой кампании (CVE-2024-20353 и CVE-2024-20359). Исправления для этих уязвимостей подробно описаны в выпущенных сегодня рекомендациях Cisco по безопасности.
На скомпрометированном ASA злоумышленники отправляют шеллкод через поле Host-scan-reply, которое затем анализируется имплантатом Line Dancer. Обратите внимание, что использование этого поля не указывает на эксплуатацию CVE-2018-0101, которая НЕ использовалась в качестве компонента этой кампании. Поле ответа хоста, обычно используемое на более поздних этапах процесса установления сеанса SSL VPN, обрабатывается устройствами ASA, настроенными для SSL VPN, IPsec IKEv2 VPN с «клиентскими службами» или доступом к управлению HTTPS. Актер переопределяет указатель. к коду ответа хоста по умолчанию, чтобы вместо этого указать на интерпретатор шелл-кода Line Dancer. Это позволяет субъекту использовать запросы POST для взаимодействия с устройством без необходимости аутентификации и взаимодействия напрямую через любые традиционные интерфейсы управления.
Line Dancer используется для выполнения команд на взломанном устройстве. В ходе расследования Talos удалось наблюдать, как злоумышленники использовали вредоносный имплант Line Dancer для:
к функции processHostScanReply()обычно осуществляется через указатель функции в elementArrayтаблице, связанной со строкой host-scan-reply. В захваченной памяти запись, которая должна указывать на processHostScanReply() now, вместо этого указывает на функцию злоумышленника, которая декодирует и запускает его полезную нагрузку. Поскольку это изменение находится в разделе данных памяти, оно не отображается в хэшах/дампах текста.
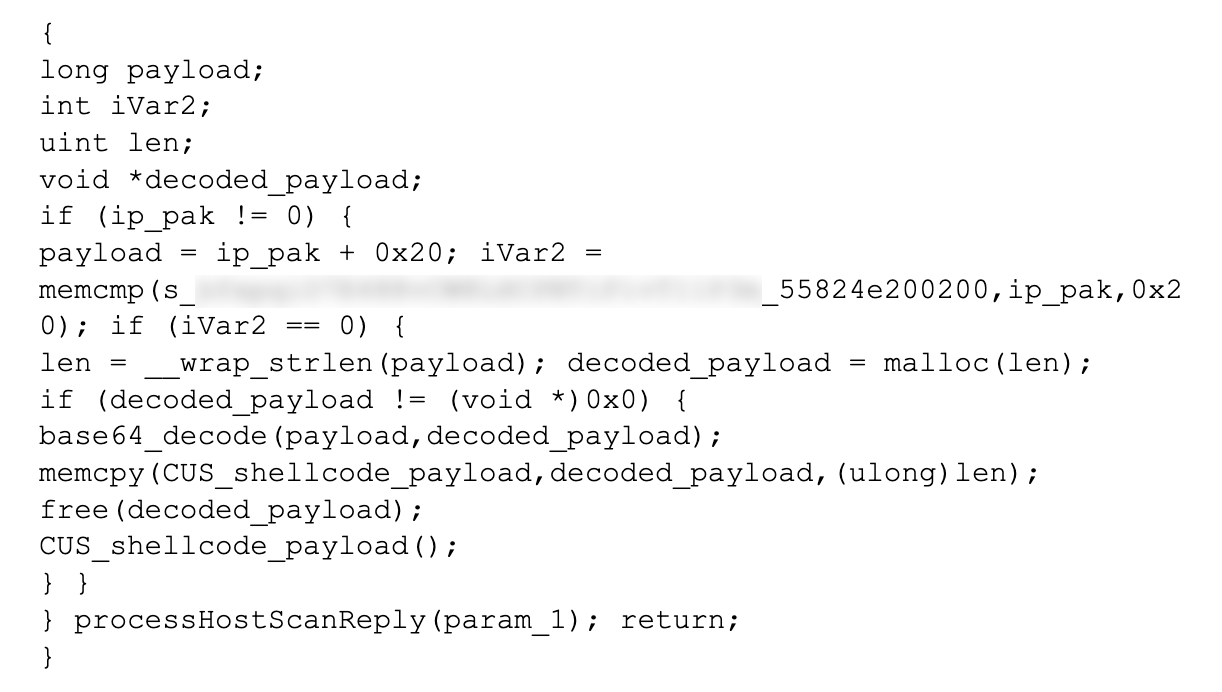
Функция злоумышленника, которая декодирует и запускает свою полезную нагрузку, имеет следующую декомпиляцию:
^client_bundle[%w_-]*%.zip$
Если файл существует, он разархивирует его и выполнит сценарий csco_config.lua. После обработки ZIP-файл удаляется. Ему присвоен CVE-2024-20359. Более подробную информацию можно найти в этих рекомендациях Cisco по безопасности .
По крайней мере в одном случае существует еще одна уязвимость, CVE-2024-20353, которой злоумышленник воспользовался для облегчения этого процесса. Злоумышленники смогли воспользоваться этой уязвимостью, чтобы вызвать перезагрузку целевого устройства ASA, что вызвало распаковку и установку второго компонента вредоносного имплантата злоумышленника — Line Runner.
ZIP-файл злоумышленника содержит следующие файлы:
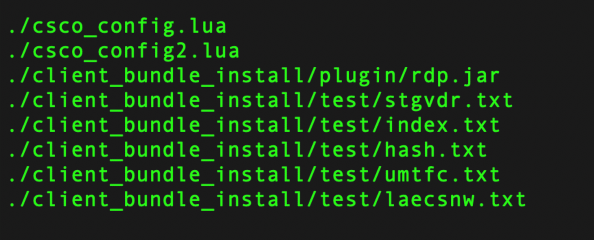
Сценарии в zip-файле позволяют злоумышленнику поддерживать постоянный бэкдор Lua на основе HTTP для ASA, который сохраняется при перезагрузках и обновлениях. Было замечено, что Line Runner использовался UAT4356 для получения информации, которая была подготовлена с помощью Line Dancer.
• Создать disk0:/csco_config/97/webcontent/, если он еще не существует
• Создать disk0:/csco_config/97/webcontent/1515480F4B538B669648B17C02337098из hash.txt
• Добавить index.txt disk0:/csco_config/97/webcontent/index_bp.iniи вставить результат disk0:/csco_config/97/webcontent/index.ini
• Переместить исходный client_bundle.zipфайл в /run/lock/subsys/krbkdc6
• Добавить umtfc.txtв начало /etc/init.d/umountfs
• Копировать stgvdr.txtв /asa/scripts/lina_cs
• Резервное копирование /asa/scripts/lina_exe_cs.shв /asa/scripts/lina_exe_cs_bp.sh
• Заменить /asa/scripts/lina_exe_cs.shна laecsnw.txt
• Копировать csco_config2.luaповерх csco_config.lua
• Отключить importPluginфункцию только для следующего вызова
Перехватывает HTTP-запросы к ASA. Код злоумышленника ищет HTTP-запрос с набором 32-значных параметров, зависящих от жертвы. Если они совпадают, то полезные данные, содержащиеся в одном из этих параметров, записываются в сценарий Lua и выполняются. Это механизм управления и контроля бэкдора.
Выполняется /asa/scripts/lina_csкак фоновый процесс (см. ниже). Удаляет себя. Затем восстановите резервную копию /asa/scripts/lina_exe_cs_bp.sh.
После 30-секундного сна устанавливается предполагаемый владелец и время на /etc/init.d/umountfs. Удаляет конечную точку хэш-API, index.ini, и либо восстанавливает резервную копию index.ini, либо полностью удаляет каталог веб-контента. Наконец, удаляет себя.
Сценарий unmountfs вызывается при завершении работы для размонтирования файловых систем. Модификации субъекта угрозы выполняют следующие функции:
• Если disk0:/csco_config/97/webcontent/1515480F4B538B669648B17C02337098существует, он удаляет его и index.ini.
• Копировать/run/lock/subsys/krbkdc6 to disk0:client_bundle_install.zip
Это настроит zip-файл на выполнение при следующей загрузке, сохраняя постоянство.
Если вы обнаружите недавно созданный ZIP-файл, скопируйте этот файл с устройства с помощью команды копирования и свяжитесь с [email protected], указав CVE-2024-20359. Включите выходные данные команды dir disk0: и show version с устройства, а также ZIP- файл, извлеченный с устройства.
Line Dancer, похоже, намеренно поместили в труднодоступную область памяти. Кроме того, он подключается к таким функциям, как функция дампа ядра, которая обычно используется для сбора информации для отладки и криминалистических целей, которые были созданы в памяти так, что эта функция просто перезагружалась. Это означает, что при перезагрузке сам Line Dancer больше не будет присутствовать и ни одна из коллекций, присутствующих в функции дампа ядра, не будет выполнена, что приведет к полной потере отладочной информации и аналитическим артефактам в памяти.
Кроме того, организации могут подать команду show memory region | include linaдля выявления еще одного индикатора компрометации. Если выходные данные указывают на более чем одну исполняемую область памяти (области памяти, имеющие r-xpразрешения, см. примеры вывода), особенно если одна из этих областей памяти имеет размер ровно 0x1000 байт, то это признак потенциального вмешательства.
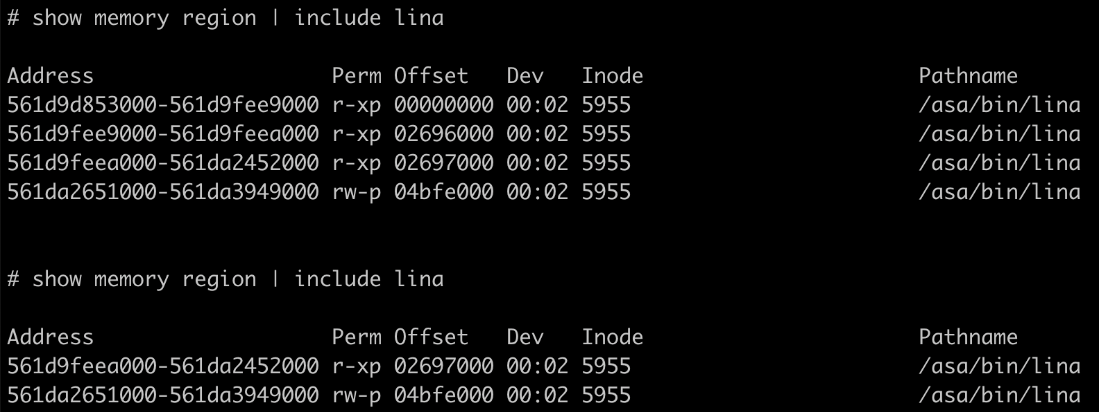 Вывод команды «показать область памяти» для взломанного устройства (вверху) и чистого устройства (внизу).
Обратите внимание, что описанные ранее шаги для определения присутствия Line Runner можно выполнить даже при отсутствии более одной исполняемой области памяти, поскольку мы видели случаи, когда Line Runner присутствовал без присутствия Line Dancer. Мы по-прежнему рекомендуем выполнить действия по обновлению до исправленной версии, даже если клиенты считают, что их устройство не было взломано.
Затем выполните действия, подробно описанные в разделе « Процедуры судебно-медицинской экспертизы Cisco ASA для служб быстрого реагирования» . При выполнении этих процедур лица, оказывающие первую помощь, НЕ должны пытаться собрать дамп ядра (шаг 5) или перезагружать устройство, если они считают, что устройство было взломано на основании выходных данных области памяти lina. Необходимо выполнить предыдущие шаги, включая сбор текстового раздела памяти. Кроме того, мы выпустили несколько сигнатур Snort для обнаружения активности в сети, включая попытки доступа. Сигнатуры 63139, 62949 и 45575 были выпущены для обнаружения имплантатов или связанного с ними поведения. Обратите внимание, что для того, чтобы эти подписи были эффективными, устройство должно быть настроено на расшифровку TLS.
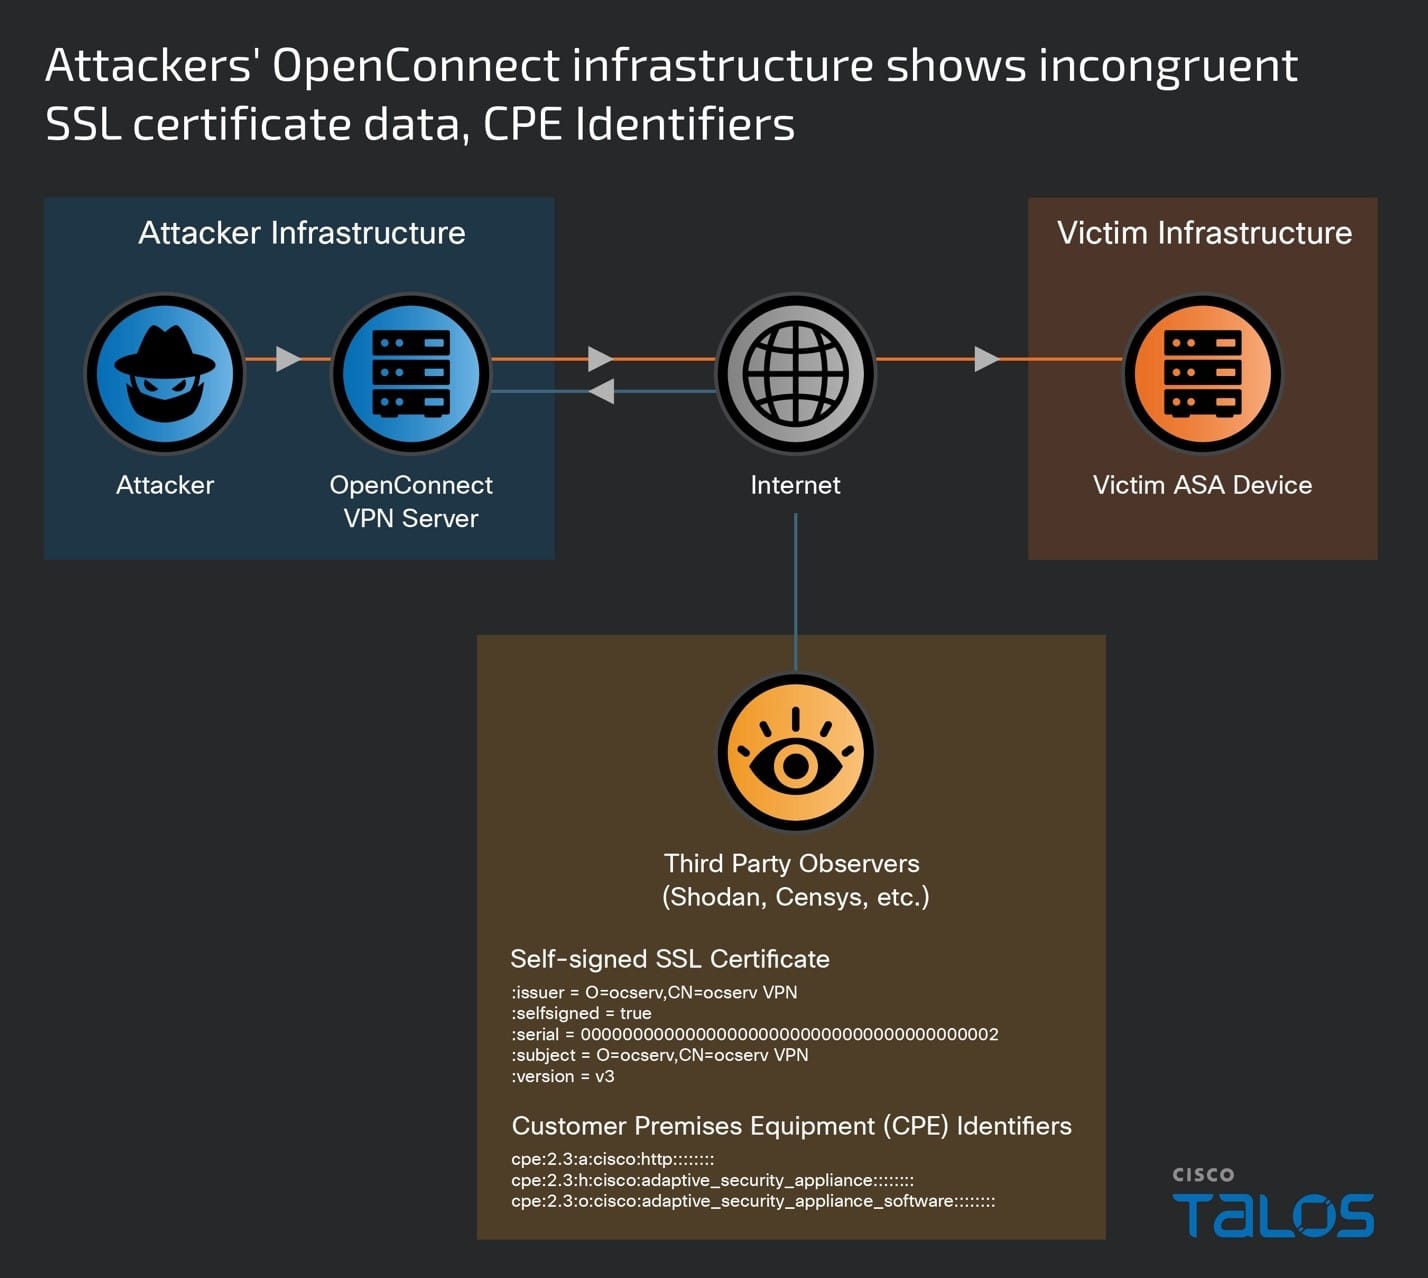
Ключевые компоненты инфраструктуры, контролируемой субъектом, используемой для этой операции, имели интересное перекрытие SSL-сертификатов, которые соответствуют приведенному ниже шаблону, а также в тот же период выступали в качестве ASA для внешних механизмов сканирования, таких как Shodan и Censys, как сообщает CPE. данные на том же порту, что и указанный сертификат SSL. Информация о сертификате SSL предполагает, что инфраструктура использует VPN-сервер OpenConnect ( https://ocserv.openconnect-vpn.net ), через который злоумышленник, по-видимому, выполняет действия над целью.
Шаблон сертификата:
:issuer = O=ocserv,CN=ocserv VPN
:selfsigned = true
:serial = 0000000000000000000000000000000000000002
:subject = O=ocserv,CN=ocserv VPN
:version = v3
Идентификаторы CPE:
cpe:2.3:a:cisco:http:*:*:*:*:*:*: :
cpe:2.3:h:cisco:adaptive_security_appliance:*:*:*:*:*:*:*: *
cpe:2.3 :cisco:adaptive_security_appliance_software:*:*:*:*:*:*:*:*
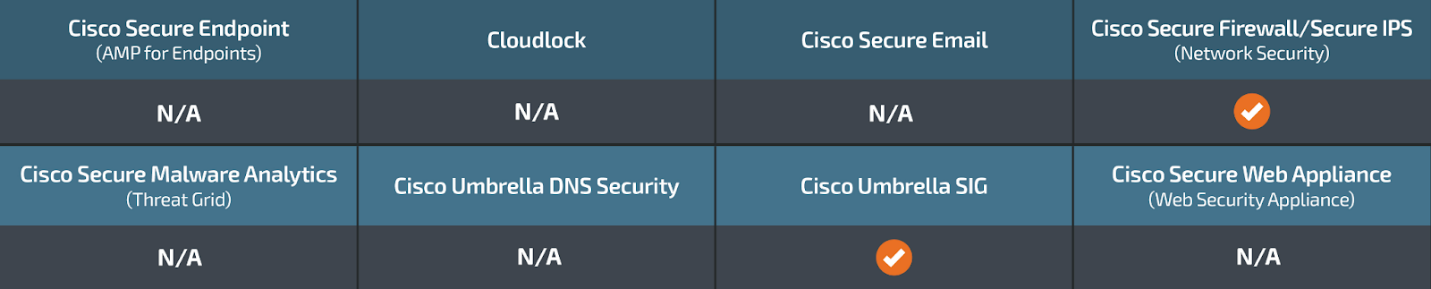
Устройства Cisco Secure Firewall (ранее — Next-Generation Firewall и Firepower NGFW), такие как Threat Defense Virtual, Adaptive Security Appliance и Meraki MX, могут обнаруживать вредоносную активность, связанную с этой угрозой.
Umbrella, безопасный интернет-шлюз Cisco (SIG), блокирует подключение устройств к вредоносным IP-адресам. Зарегистрируйтесь на бесплатную пробную версию Umbrella здесь .
Дополнительные средства защиты с учетом вашей конкретной среды и данные об угрозах доступны в Центре управления брандмауэром.
Клиенты набора правил подписчика Snort с открытым исходным кодом могут оставаться в курсе последних событий, загрузив последний пакет правил, доступный для покупки на Snort.org. SID Snort для этой угрозы — 45575, 62949 и 63139.
185.167.60[.]85
185.227.111[.]17
176.31.18[.]153
172.105.90[.]154
185.244.210[.]120
45.86.163[.]224
172,10 5 .94[.]93
213.156.138[.]77
89.44.198[.]189
45.77.52[.]253
103.114.200[.]230
212.193.2[.]48
51.15.145[.]37
89.44. 198[.]196
131.196.252[.]148
213.156.138[.]78
121.227.168[.]69
213.156.138[.]68
194.4.49[.]6
185.244.210[.]65
216.238.75 [.]155
5.183.95[.]95
40.88.54[.]192
45.63.119[.]131
45.76.118[.]87
45.77.54[.]14
45.86.163[.]244
45.128 .134[.]189
45.154.138[.]39
47.154.86[.]24
52.188.53[.]135
67.216.143[.]42
89.44.198[.]16
96.44.159[.]46
103.20. 222[.]218
103.27.132[.]69
103.51.140[.]101
103.119.3[.]230
103.125.218[.]198
104.156.232[.]22
107.148.19[.]88
107.172.16 [.]208
107.173.140[.]111
121.37.174[.]139
139.162.135[.]12
149.28.166[.]244
152.70.83[.]47
154.22.235[.]13
154.22.235[ .]17
154.39.142[.]47
162.33.179[.]114
172.233.245[.]241
185.123.101[.]250
192.210.137[.]35
193.149.187[.]213
194.32.78[. ]183
205.234.232[.]196
206.188.196[.]78
207.148.74[.]250
216.155.157[.]136
216.238.66[.]251
216.238.71[.]49
216.238.72[.] 201
216.238.74[.]95
216.238.81[.]149
216.238.85[.]220
216.238.86[.]24
Позиция Cisco как ведущего поставщика глобальной сетевой инфраструктуры дает команде Talos по разведке и пресечению полную картину общего состояния сетевой гигиены. Это также дает нам уникальные возможности для расследования атак такого рода. В начале 2024 года бдительный клиент обратился к группе реагирования на инциденты безопасности продуктов Cisco (PSIRT) и Cisco Talos, чтобы обсудить проблемы безопасности, связанные с их устройствами адаптивной безопасности Cisco (ASA). PSIRT и Talos объединились, чтобы начать расследование, чтобы помочь клиенту. В ходе этого расследования, в котором в конечном итоге участвовали несколько партнеров по внешней разведке и которое длилось несколько месяцев, мы выявили ранее неизвестного субъекта, который теперь отслеживается как UAT4356 компанией Talos и STORM-1849 Центром анализа угроз Microsoft. Этот участник использовал специально разработанные инструменты, которые продемонстрировали четкую направленность на шпионаж и глубокое знание устройств, на которые они нацелены, что является отличительными чертами опытного деятеля, спонсируемого государством.
В качестве компонентов этой кампании UAT4356 задействовал два бэкдора: «Line Runner» и «Line Dancer», которые совместно использовались для проведения вредоносных действий над целью, включая изменение конфигурации, разведку, захват/эксфильтрацию сетевого трафика и потенциальное горизонтальное перемещение.
Доступны критические исправления
Работая с жертвами и партнерами по разведке, Cisco обнаружила сложную цепочку атак, которая использовалась для внедрения специального вредоносного ПО и выполнения команд небольшой группе клиентов. Хотя нам не удалось определить первоначальный вектор атаки, мы выявили две уязвимости (CVE-2024-20353 и CVE-2024-20359), о которых мы подробно расскажем ниже. Клиентам настоятельно рекомендуется следовать рекомендациям, опубликованным в рекомендациях по безопасности, обсуждаемых ниже.Кроме того, сетевая телеметрия и информация от партнеров по разведке указывают на то, что злоумышленник заинтересован в сетевых устройствах Microsoft и других производителей и потенциально атакует их. Независимо от поставщика сетевого оборудования, сейчас самое время убедиться, что устройства правильно исправлены, регистрируются в центральном безопасном месте и настроены на надежную многофакторную аутентификацию (MFA). Дополнительные рекомендации, специфичные для Cisco, доступны здесь .
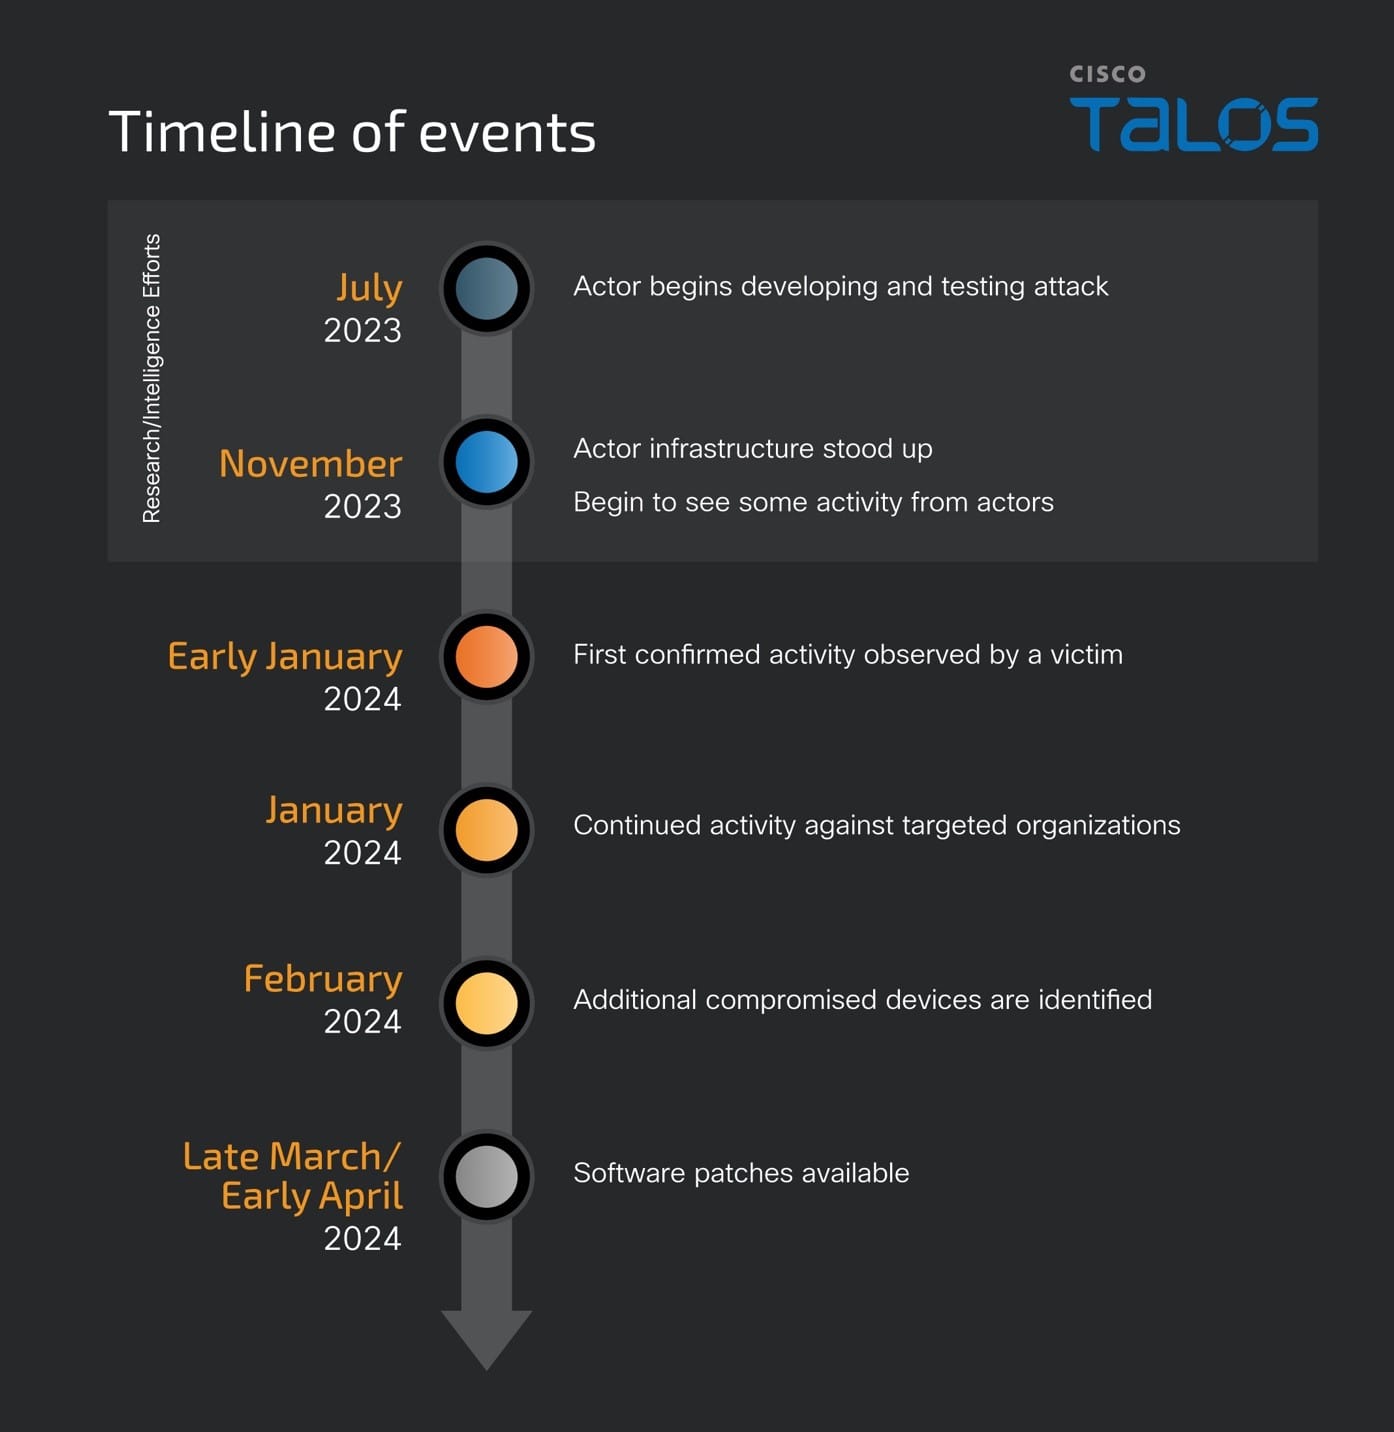
График
Первоначально Cisco была предупреждена о подозрительной активности на устройстве ASA в начале 2024 года. В ходе последовавшего расследования были выявлены дополнительные жертвы, все из которых были связаны с правительственными сетями по всему миру. В ходе расследования мы выявили инфраструктуру, контролируемую субъектами, начиная с начала ноября 2023 года, при этом большая часть активности происходила в период с декабря 2023 года по начало января 2024 года. Кроме того, мы выявили доказательства, позволяющие предположить, что эта возможность тестировалась и разрабатывалась еще в июле 2023 года. .
Cisco выявила две уязвимости, которыми злоупотребляли в ходе этой кампании (CVE-2024-20353 и CVE-2024-20359). Исправления для этих уязвимостей подробно описаны в выпущенных сегодня рекомендациях Cisco по безопасности.
Первоначальный доступ
Мы не определили первоначальный вектор доступа, используемый в этой кампании. На сегодняшний день мы не обнаружили доказательств использования предварительной аутентификации. Наше расследование продолжается, и при необходимости мы предоставим обновления в рекомендациях по безопасности или в этом блоге.Line Dancer: технические подробности имплантата In-Memory
Вредоносный имплант состоит из нескольких ключевых компонентов. Первый — это имплантат, предназначенный только для памяти, под названием «Линейный танцор». Этот имплант представляет собой резидентный в памяти интерпретатор шелл-кода, который позволяет злоумышленникам загружать и выполнять произвольные полезные нагрузки шелл-кода.На скомпрометированном ASA злоумышленники отправляют шеллкод через поле Host-scan-reply, которое затем анализируется имплантатом Line Dancer. Обратите внимание, что использование этого поля не указывает на эксплуатацию CVE-2018-0101, которая НЕ использовалась в качестве компонента этой кампании. Поле ответа хоста, обычно используемое на более поздних этапах процесса установления сеанса SSL VPN, обрабатывается устройствами ASA, настроенными для SSL VPN, IPsec IKEv2 VPN с «клиентскими службами» или доступом к управлению HTTPS. Актер переопределяет указатель. к коду ответа хоста по умолчанию, чтобы вместо этого указать на интерпретатор шелл-кода Line Dancer. Это позволяет субъекту использовать запросы POST для взаимодействия с устройством без необходимости аутентификации и взаимодействия напрямую через любые традиционные интерфейсы управления.
Line Dancer используется для выполнения команд на взломанном устройстве. В ходе расследования Talos удалось наблюдать, как злоумышленники использовали вредоносный имплант Line Dancer для:
- Отключите системный журнал.
- Запустите и извлеките конфигурацию команды show.
- Создавайте и извлекайте перехваченные пакеты.
- Выполнять команды CLI, присутствующие в шеллкоде; сюда входят команды режима конфигурации и возможность сохранять их в памяти (запись в память).
- Подключите процесс аварийного дампа, который вынудит устройство пропустить создание аварийного дампа и сразу перейти к перезагрузке устройства. Это сделано для того, чтобы избежать судебно-медицинской экспертизы, поскольку аварийный дамп будет содержать доказательства компрометации и предоставит следователям дополнительные судебно-медицинские данные.
- Подключите функцию AAA (Аутентификация, Авторизация и Учет), чтобы обеспечить возможность аутентификации по магическому числу. Когда злоумышленник пытается подключиться к устройству, используя этот магический номер, он может установить VPN-туннель удаленного доступа в обход настроенных механизмов AAA. В качестве альтернативной формы доступа создается большой двоичный объект P12 вместе со связанным сертификатом и передается субъекту вместе с конфигурацией туннеля на основе сертификата.
Обзор перехватчика Host-Scan-Reply
В памяти процесса имплантата Line Dancer мы обнаружили функцию (подробно описанную ниже), которая проверяет, соответствует ли 32-байтовый токен шаблону. Если это так, он декодирует полезную нагрузку с помощью Base64, копирует ее в записываемую и исполняемую область памяти злоумышленника, а затем вызывает вновь декодированную функцию. В любом случае, это заканчивается вызовом processHostScanReply(). Доступк функции processHostScanReply()обычно осуществляется через указатель функции в elementArrayтаблице, связанной со строкой host-scan-reply. В захваченной памяти запись, которая должна указывать на processHostScanReply() now, вместо этого указывает на функцию злоумышленника, которая декодирует и запускает его полезную нагрузку. Поскольку это изменение находится в разделе данных памяти, оно не отображается в хэшах/дампах текста.
Функция злоумышленника, которая декодирует и запускает свою полезную нагрузку, имеет следующую декомпиляцию:
Line Runner: механизм сохранения
Злоумышленник поддерживает постоянство, используя второй, но постоянный бэкдор под названием «Line Runner» на скомпрометированном устройстве ASA, используя функции, связанные с устаревшими возможностями, которые позволяли предварительно загружать VPN-клиенты и плагины на устройство. При загрузке ASA предназначен для поиска файла на disk0: соответствующего регулярному выражению Lua:^client_bundle[%w_-]*%.zip$
Если файл существует, он разархивирует его и выполнит сценарий csco_config.lua. После обработки ZIP-файл удаляется. Ему присвоен CVE-2024-20359. Более подробную информацию можно найти в этих рекомендациях Cisco по безопасности .
По крайней мере в одном случае существует еще одна уязвимость, CVE-2024-20353, которой злоумышленник воспользовался для облегчения этого процесса. Злоумышленники смогли воспользоваться этой уязвимостью, чтобы вызвать перезагрузку целевого устройства ASA, что вызвало распаковку и установку второго компонента вредоносного имплантата злоумышленника — Line Runner.
ZIP-файл злоумышленника содержит следующие файлы:
Сценарии в zip-файле позволяют злоумышленнику поддерживать постоянный бэкдор Lua на основе HTTP для ASA, который сохраняется при перезагрузках и обновлениях. Было замечено, что Line Runner использовался UAT4356 для получения информации, которая была подготовлена с помощью Line Dancer.
csco_config.lua
Файл csco_config.lua запускается при загрузке и вносит в систему следующие изменения:• Создать disk0:/csco_config/97/webcontent/, если он еще не существует
• Создать disk0:/csco_config/97/webcontent/1515480F4B538B669648B17C02337098из hash.txt
• Добавить index.txt disk0:/csco_config/97/webcontent/index_bp.iniи вставить результат disk0:/csco_config/97/webcontent/index.ini
• Переместить исходный client_bundle.zipфайл в /run/lock/subsys/krbkdc6
• Добавить umtfc.txtв начало /etc/init.d/umountfs
• Копировать stgvdr.txtв /asa/scripts/lina_cs
• Резервное копирование /asa/scripts/lina_exe_cs.shв /asa/scripts/lina_exe_cs_bp.sh
• Заменить /asa/scripts/lina_exe_cs.shна laecsnw.txt
• Копировать csco_config2.luaповерх csco_config.lua
• Отключить importPluginфункцию только для следующего вызова
csco_config2.lua
Файл csco_config2.lua очищает изменения, внесенные файлом csco_config.lua (см. выше), и удаляет себя.хэш.txt
Используется в качестве контента для disk0:/csco_config/97/webcontent/1515480F4B538B669648B17C02337098.Перехватывает HTTP-запросы к ASA. Код злоумышленника ищет HTTP-запрос с набором 32-значных параметров, зависящих от жертвы. Если они совпадают, то полезные данные, содержащиеся в одном из этих параметров, записываются в сценарий Lua и выполняются. Это механизм управления и контроля бэкдора.
index.txt
Добавляет информацию webContent для обработки hash.txt.laecsnw.txt
Временно заменяет /asa/scripts/lina_exe_cs.sh.Выполняется /asa/scripts/lina_csкак фоновый процесс (см. ниже). Удаляет себя. Затем восстановите резервную копию /asa/scripts/lina_exe_cs_bp.sh.
stgvdr.txt
Работает как /asa/scripts/lina_cs.После 30-секундного сна устанавливается предполагаемый владелец и время на /etc/init.d/umountfs. Удаляет конечную точку хэш-API, index.ini, и либо восстанавливает резервную копию index.ini, либо полностью удаляет каталог веб-контента. Наконец, удаляет себя.
umtfc.txt
Добавляется к файлу /etc/init.d/unmountfs.Сценарий unmountfs вызывается при завершении работы для размонтирования файловых систем. Модификации субъекта угрозы выполняют следующие функции:
• Если disk0:/csco_config/97/webcontent/1515480F4B538B669648B17C02337098существует, он удаляет его и index.ini.
• Копировать/run/lock/subsys/krbkdc6 to disk0:client_bundle_install.zip
Это настроит zip-файл на выполнение при следующей загрузке, сохраняя постоянство.
Судебно-медицинская экспертиза и идентификация бегущего по линии
Чтобы определить наличие Line Runner на ASA, можно использовать следующие методы. Также обратите внимание, что устройство необходимо обновить до фиксированной версии, как указано в первом методе.Метод 1:
После обновления устройства до версии программного обеспечения, содержащей исправление CVE-2024-20359, необходимо выполнить проверку содержимого disk0:. Если после обновления на : появляется новый файл (например, «client_bundle_install.zip» или любой другой необычный файл .zip) disk0, это означает, что на соответствующем устройстве присутствовал Line Runner. Обратите внимание: поскольку обновленное программное обеспечение не уязвимо для CVE-2024-20359, Line Runner больше не будет активен на устройстве.Метод 2:
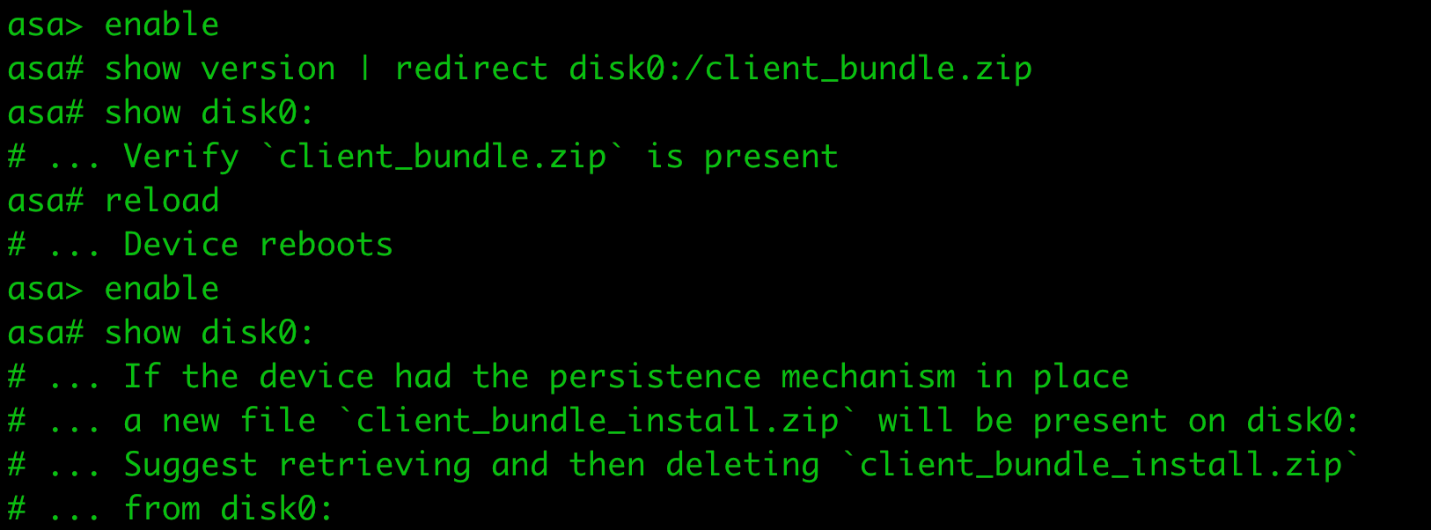
Чтобы обнаружить (и удалить) Line Runner, следующая серия команд создаст безобидный файл с расширением .zip. Обратите внимание, что действительный zip-файл не будет создан, но файл все равно будет прочитан ASA при перезагрузке. Если при выполнении следующих команд на диске 0: появится новый файл .zip после перезагрузки, это означает, что на соответствующем устройстве присутствовал Line Runner. Удаление файла «client_bundle_install.zip» приведет к удалению Line Runner. Обратите внимание, что вредоносный ZIP-файл, содержащий функцию Line Runner, может иметь другие имена, соответствующие шаблону именования, описанному ранее.Если вы обнаружите недавно созданный ZIP-файл, скопируйте этот файл с устройства с помощью команды копирования и свяжитесь с [email protected], указав CVE-2024-20359. Включите выходные данные команды dir disk0: и show version с устройства, а также ZIP- файл, извлеченный с устройства.
Возможности антикриминалистики/антианализа
UAT4356 предпринял четкие и продуманные шаги, чтобы попытаться предотвратить криминалистический захват вредоносных артефактов. Эта специальность предполагает глубокое понимание самого ASA и аналитических действий, обычно выполняемых Cisco для проверки целостности сетевых устройств. В каждом конкретном случае предпринимались дополнительные шаги, чтобы скрыть действия, выполняемые на устройстве. Эти шаги включали подключение функции AAA (аутентификация, авторизация и учет) устройства, чтобы позволить злоумышленнику обходить обычные операции AAA. Мы также выявили несколько случаев, когда UAT4356 отключал ведение журнала для выполнения операций на ASA или из него, и эти операции или действия не регистрировались.Line Dancer, похоже, намеренно поместили в труднодоступную область памяти. Кроме того, он подключается к таким функциям, как функция дампа ядра, которая обычно используется для сбора информации для отладки и криминалистических целей, которые были созданы в памяти так, что эта функция просто перезагружалась. Это означает, что при перезагрузке сам Line Dancer больше не будет присутствовать и ни одна из коллекций, присутствующих в функции дампа ядра, не будет выполнена, что приведет к полной потере отладочной информации и аналитическим артефактам в памяти.
Атрибуция
В рамках текущего расследования мы также провели анализ возможной атрибуции этой деятельности. Наша оценка атрибуции основана на виктимологии, значительном уровне профессионального мастерства, используемого с точки зрения развития потенциала и антикриминалистических мер, а также идентификации и последующего объединения уязвимостей нулевого дня. По этим причинам мы с высокой степенью уверенности оцениваем, что эти действия были совершены субъектом, спонсируемым государством.Рекомендации
Существуют некоторые известные признаки компрометации, на которые клиенты могут обратить внимание, если подозревают, что они могли стать объектом этой кампании. Во-первых, организациям следует искать любые потоки к/от устройств ASA на любой из IP-адресов, представленных в списке IOC, приведенном в нижней части этого блога. Это один из признаков того, что необходимо дальнейшее расследование.Кроме того, организации могут подать команду show memory region | include linaдля выявления еще одного индикатора компрометации. Если выходные данные указывают на более чем одну исполняемую область памяти (области памяти, имеющие r-xpразрешения, см. примеры вывода), особенно если одна из этих областей памяти имеет размер ровно 0x1000 байт, то это признак потенциального вмешательства.
Обратите внимание, что описанные ранее шаги для определения присутствия Line Runner можно выполнить даже при отсутствии более одной исполняемой области памяти, поскольку мы видели случаи, когда Line Runner присутствовал без присутствия Line Dancer. Мы по-прежнему рекомендуем выполнить действия по обновлению до исправленной версии, даже если клиенты считают, что их устройство не было взломано.
Затем выполните действия, подробно описанные в разделе « Процедуры судебно-медицинской экспертизы Cisco ASA для служб быстрого реагирования» . При выполнении этих процедур лица, оказывающие первую помощь, НЕ должны пытаться собрать дамп ядра (шаг 5) или перезагружать устройство, если они считают, что устройство было взломано на основании выходных данных области памяти lina. Необходимо выполнить предыдущие шаги, включая сбор текстового раздела памяти. Кроме того, мы выпустили несколько сигнатур Snort для обнаружения активности в сети, включая попытки доступа. Сигнатуры 63139, 62949 и 45575 были выпущены для обнаружения имплантатов или связанного с ними поведения. Обратите внимание, что для того, чтобы эти подписи были эффективными, устройство должно быть настроено на расшифровку TLS.
- CVE-2024-20353 (ASA DOS/перезагрузка) — 3:63139
- «Бегущий по линии» — взаимодействие механизма устойчивости — 3:62949
- «Line Dancer» — взаимодействие интерпретатора шелл-кода только в памяти — 3:45575
- Обратите внимание, что эта сигнатура изначально была создана для обнаружения несвязанной CVE, но она также обнаруживает взаимодействие Line Dancer.
UAT4356 Инфраструктура
Ключевые компоненты инфраструктуры, контролируемой субъектом, используемой для этой операции, имели интересное перекрытие SSL-сертификатов, которые соответствуют приведенному ниже шаблону, а также в тот же период выступали в качестве ASA для внешних механизмов сканирования, таких как Shodan и Censys, как сообщает CPE. данные на том же порту, что и указанный сертификат SSL. Информация о сертификате SSL предполагает, что инфраструктура использует VPN-сервер OpenConnect ( https://ocserv.openconnect-vpn.net ), через который злоумышленник, по-видимому, выполняет действия над целью.
Шаблон сертификата:
:issuer = O=ocserv,CN=ocserv VPN
:selfsigned = true
:serial = 0000000000000000000000000000000000000002
:subject = O=ocserv,CN=ocserv VPN
:version = v3
Идентификаторы CPE:
cpe:2.3:a:cisco:http:*:*:*:*:*:*: :
cpe:2.3:h:cisco:adaptive_security_appliance:*:*:*:*:*:*:*: *
cpe:2.3
:cisco:adaptive_security_appliance_software:*:*:*:*:*:*:*:* ТТП MITRE
Эта угроза демонстрирует несколько приемов платформы MITRE ATT&CK, в первую очередь:- Механизм сохранения Line Runner ( T1037 ),
- Действие перезагрузки через CVE-2024-20353 ( T1653 ),
- Обфускация Base64 ( T1140 ),
- Перехват функцииprocessHostScanReply() ( T0874 ),
- Отключение системного журнала и вмешательство в AAA ( T1562-001 ),
- Внедрение кода в процессы AAA и Crash Dump ( T1055 )
- Выполнение команд CLI ( T1059 ),
- Обход механизма ААА ( Т1556 ),
- Удаление файлов после выполнения ( T1070-004 ),
- Перехват HTTP для связи C2 ( T1557 ),
- HTTP C2 ( T1071-001 ),
- Односторонний бэкдор HTTP C2 ( T1102-003 ),
- Эксфильтрация данных через C2 ( T1041 ),
- Сетевой прослушивание ( T1040 )
Покрытие
Устройства Cisco Secure Firewall (ранее — Next-Generation Firewall и Firepower NGFW), такие как Threat Defense Virtual, Adaptive Security Appliance и Meraki MX, могут обнаруживать вредоносную активность, связанную с этой угрозой.
Umbrella, безопасный интернет-шлюз Cisco (SIG), блокирует подключение устройств к вредоносным IP-адресам. Зарегистрируйтесь на бесплатную пробную версию Umbrella здесь .
Дополнительные средства защиты с учетом вашей конкретной среды и данные об угрозах доступны в Центре управления брандмауэром.
Клиенты набора правил подписчика Snort с открытым исходным кодом могут оставаться в курсе последних событий, загрузив последний пакет правил, доступный для покупки на Snort.org. SID Snort для этой угрозы — 45575, 62949 и 63139.
Индикаторы компрометации ( IOC )
Существует несколько известных индикаторов компрометации, на которые защитники могут обратить внимание при оценке того, было ли их устройство ASA скомпрометировано в результате этой атаки, как описано ранее в этом посте. Например, если наблюдаются какие-либо пробелы в журналировании или недавние неожиданные перезагрузки, это следует рассматривать как подозрительную активность, требующую дальнейшего расследования. Кроме того, ниже приведен список IP-адресов, которые, как мы определили, использовались UAT4356. Обратите внимание, что некоторые из этих IP-адресов являются частью общеизвестной инфраструктуры анонимизации и не контролируются напрямую самими злоумышленниками. Если ваша организация обнаружила соединения с предоставленными IP-адресами субъектов, а функциональность аварийного дампа была изменена, обратитесь в центр технической поддержки Cisco.Вероятная инфраструктура, контролируемая субъектами:
192.36.57[.]181185.167.60[.]85
185.227.111[.]17
176.31.18[.]153
172.105.90[.]154
185.244.210[.]120
45.86.163[.]224
172,10 5 .94[.]93
213.156.138[.]77
89.44.198[.]189
45.77.52[.]253
103.114.200[.]230
212.193.2[.]48
51.15.145[.]37
89.44. 198[.]196
131.196.252[.]148
213.156.138[.]78
121.227.168[.]69
213.156.138[.]68
194.4.49[.]6
185.244.210[.]65
216.238.75 [.]155
Мультитенантная инфраструктура:
4.157.42[.]625.183.95[.]95
40.88.54[.]192
45.63.119[.]131
45.76.118[.]87
45.77.54[.]14
45.86.163[.]244
45.128 .134[.]189
45.154.138[.]39
47.154.86[.]24
52.188.53[.]135
67.216.143[.]42
89.44.198[.]16
96.44.159[.]46
103.20. 222[.]218
103.27.132[.]69
103.51.140[.]101
103.119.3[.]230
103.125.218[.]198
104.156.232[.]22
107.148.19[.]88
107.172.16 [.]208
107.173.140[.]111
121.37.174[.]139
139.162.135[.]12
149.28.166[.]244
152.70.83[.]47
154.22.235[.]13
154.22.235[ .]17
154.39.142[.]47
162.33.179[.]114
172.233.245[.]241
185.123.101[.]250
192.210.137[.]35
193.149.187[.]213
194.32.78[. ]183
205.234.232[.]196
206.188.196[.]78
207.148.74[.]250
216.155.157[.]136
216.238.66[.]251
216.238.71[.]49
216.238.72[.] 201
216.238.74[.]95
216.238.81[.]149
216.238.85[.]220
216.238.86[.]24