

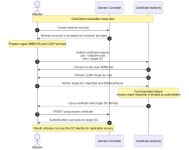
 Certighost (CVE-2026-54121) — подмена личности контроллера домена AD CS
Пользователь домена с низким уровнем привилегий может подменить личность контроллера домена через механизм резервного перехода при регистрации в AD CS. Указав атрибуты запроса cdc (клиентский контроллер домена) и rmd (удаленный домен), злоумышленник заставляет корпоративный центр сертификации (CA) отправить запрос на контролируемый им хост по протоколам SMB и LDAP.
Затем центр сертификации слепо доверяет возвращённым объектам каталога (objectSid + dNSHostName реального контроллера домена) и выдает сертификат, содержащий точную привязку идентификационных данных к контроллеру домена. Это позволяет успешно пройти аутентификацию PKINIT от имени контроллера домена.
 Research:
 Source:

GitHub - aniqfakhrul/CVE-2026-54121: Certighost POC
Certighost POC. Contribute to aniqfakhrul/CVE-2026-54121 development by creating an account on GitHub.github.com