

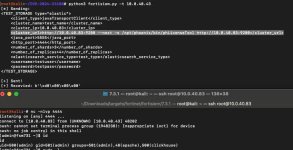

GitHub - horizon3ai/CVE-2025-64155: CVE-2025-64155: Fortinet FortiSIEM Argument Injection to Remote Code Execution
CVE-2025-64155: Fortinet FortiSIEM Argument Injection to Remote Code Execution - horizon3ai/CVE-2025-64155github.com
Неправильная нейтрализация специальных элементов, используемых в команде os («вставка команды os»), уязвимость в Fortinet FortiSIEM 7.4.0, FortiSIEM 7.3.0–7.3.4, FortiSIEM 7.1.0–7.1.8, FortiSIEM 7.0.0–7.0.4, FortiSIEM 6.7.0–6.7.10 может позволить неавторизованному злоумышленнику удаленно внедрить аргументы, что приведет к удаленному выполнению кода с правами root.
Блог: https://horizon3.ai/attack-research...s-of-remotely-rooting-the-fortinet-fortisiem/
Dork:
ZoomEye: app="Fortinet FortiSIEM"
HUNTER : product.name=«Fortinet FortiSIEM»