

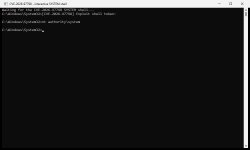
LPE в пути отладки с использованием функции Time Travel Debugging (WER) системы отчетов об ошибках Windows. Непривилегированный вызывающий объект может сохранить синтаксис командной строки, контролируемый злоумышленником, за пределами привилегий WER. Сборщик с повышенными привилегиями позже объединяет эти входные данные в командную строку TTTracer.exe без сохранения границ аргументов. Внедренные переключатели -out и -launch, таким образом, интерпретируются регистратором TTD как параметры регистратора, что позволяет запустить выбранный злоумышленником исполняемый файл с помощью токена сборщика с повышенными привилегиями.
Включенный в комплект PoC-файл преобразует этот примитив в интерактивную оболочку NT AUTHORITY\SYSTEM. Он был проверен как на стандартном пользователе, так и на учетной записи администратора со средним уровнем целостности и фильтрацией UAC.

GitHub - G4sp4rCS/CVE-2026-97798-exploit: CVE-2026-97798 Windows Error Reporting - Command Injection TO SYSTEM
CVE-2026-97798 Windows Error Reporting - Command Injection TO SYSTEM - G4sp4rCS/CVE-2026-97798-exploitgithub.com