

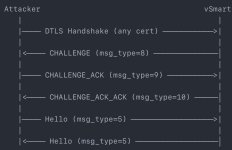
Исследователи Rapid7 разобрали CVE-2026-20182 — критическую уязвимость контроллера, ранее известного как vSmart. Удалённый атакующий может получить привилегированный доступ без логина и пароля.
 В чём проблема?
Ошибка в проверке участников управляющей сети позволяет выдать постороннее устройство за доверенное. Уязвимость затрагивает службу vdaemon, работающую через DTLS на UDP-порту 12346.
Возможные последствия:
 Добавление SSH-ключа атакующего в учётную запись vmanage-admin. Доступ к NETCONF с высокими привилегиями. Выполнение команд управления и изменение конфигурации контроллера.
 Это отдельная уязвимость, а не обход исправления ранее раскрытой CVE-2026-20127.
🛠 Исправления уже доступны. Среди исправленных версий: 20.9.9.1, 20.12.7.1, 20.15.5.2, 20.18.2.2 и 26.1.1.1. Подходящий релиз нужно выбирать по таблице Cisco для своей ветки. Обходного решения, устраняющего уязвимость, нет.
Используешь Cisco SD-WAN — проверь версии контроллеров и установленные обновления.
CVE-2026-20182: Critical authentication bypass in Cisco Catalyst SD-WAN Controller (FIXED)
While researching a critical authentication bypass vulnerability, CVE-2026-20127, which was exploited in-the-wild, Rapid7 Labs discovered a new authentication bypass vulnerability affecting Cisco Catalyst SD-WAN Controller (formerly known as vSmart), CVE-2026-20182.www.rapid7.com