

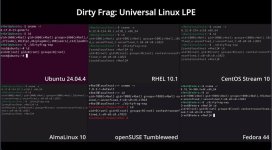
Dirty Frag: Universal Linux LPE
Получение прав суперпользователя в основных дистрибутивах Linux путем комбинирования уязвимости записи в кэш страниц xfrm-ESP и уязвимости записи в кэш страниц RxRPC.
Dirty Frag — это случай, расширяющий класс ошибок, к которому относятся Dirty Pipe (https://dirtypipe.cm4all.com/) и Copy Fail (https://copy.fail/). Поскольку это детерминированная логическая ошибка, не зависящая от временного окна, не требуется условие гонки, ядро не впадает в панику при сбое эксплоита, а вероятность успеха очень высока.
Подробную техническую информацию и хронологию см. здесь (https://github.com/V4bel/dirtyfrag/blob/master/assets/write-up.md). (https://github.com/V4bel/dirtyfrag/blob/master/assets/write-up.md)
Протестировано на следующих версиях дистрибутивов:
• Ubuntu 24.04.4: 6.17.0-23-generic
• RHEL 10.1: 6.12.0-124.49.1.el10_1.x86_64
• openSUSE Tumbleweed: 7.0.2-1-default
• CentOS Stream 10: 6.12.0-224.el10.x86_64
• AlmaLinux 10: 6.12.0-124.52.3.el10_1.x86_64
• Fedora 44: 6.19.14-300.fc44.x86_64