


DPAPISnoop
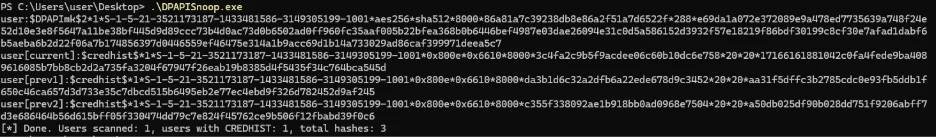
Инструмент на C#, извлекающий поддающиеся взлому хэши DPAPI из пользовательских MasterKeys и файлов CREDHIST, расположенных в локальных каталогах и на удаленных SMB-ресурсах.
Блог: Старые пароли умирают тяжело: злоупотребление CREDHIST для восстановления учетных данных в автономном режиме
Во время операций «красной команды» API защиты данных (DPAPI) часто используется при восстановлении данных браузера, извлечении сохраненных учетных данных или получении и расшифровке мастер-ключей пользователей. При повторном изучении внутреннего устройства DPAPI наше внимание привлек еще один артефакт: CREDHIST.
Когда пользователь меняет пароль, старые блоки DPAPI все равно необходимо расшифровать, поэтому Windows ведет цепочку истории паролей, которая позволяет восстанавливать предыдущие данные паролей DPAPI.
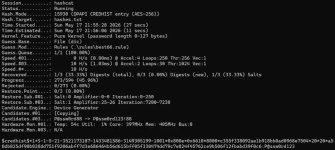
После некоторого изучения CREDHIST мы обновили DPAPISnoop, добавив поддержку извлечения записей CREDHIST в виде хеш-строк, поддающихся взлому в автономном режиме, наряду с существующей функциональностью извлечения хешей мастер-ключей. Это изменение открыло интересную возможность: ранее восстановленные пароли теперь можно использовать для определения моделей поведения пользователя при выборе паролей на протяжении времени.
