EdgeSavedPasswordsDumper

  • Автор темы Автор темы ADMIN
  • Дата начала Дата начала
photo_2026-05-06_01-06-36.jpg

EdgeSavedPasswordsDumper
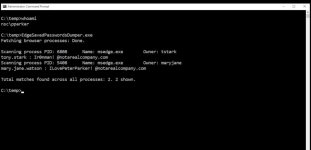
Этот инструмент был создан, чтобы продемонстрировать: всякий раз, когда пользователь сохраняет учетные данные в браузере Edge (с помощью функции Microsoft Password Manager, например, «Автозаполнение»), ВСЕ учетные данные хранятся в виде открытого текста в памяти родительского процесса Edge. Это, очевидно, создает проблему в среде с общим доступом (например, на терминальных серверах), поскольку злоумышленник может получить доступ ко всем процессам Edge для всех вошедших в систему и отключившихся пользователей и скопировать их сохраненные учетные данные. Microsoft заявила, что это «заложено в архитектуре» и, следовательно, не будет исправлено.

Powershell version:
Rust version:


Support

Moderator
Команда форума
MODERATOR
User RTM
Регистрация
30 Мар 2024
Сообщения
132,865
Реакции
4
Баллы
0
☑ ДЕПОЗИТ
0$
Посмотреть вложение 261

EdgeSavedPasswordsDumper
Этот инструмент был создан, чтобы продемонстрировать: всякий раз, когда пользователь сохраняет учетные данные в браузере Edge (с помощью функции Microsoft Password Manager, например, «Автозаполнение»), ВСЕ учетные данные хранятся в виде открытого текста в памяти родительского процесса Edge. Это, очевидно, создает проблему в среде с общим доступом (например, на терминальных серверах), поскольку злоумышленник может получить доступ ко всем процессам Edge для всех вошедших в систему и отключившихся пользователей и скопировать их сохраненные учетные данные. Microsoft заявила, что это «заложено в архитектуре» и, следовательно, не будет исправлено.

Powershell version:

Rust version:


[ RU ]

Основные меры предосторожности (обязательно выполняйте хотя бы часть)
- Не устанавливайте ничего, если не понимаете, что именно делает программа.
- Проверяйте источник - лучше всего официальный сайт автора или GitHub с открытым исходным кодом.
- Используйте виртуальную машину (VirtualBox, VMware) или песочницу (Sandboxie, Windows Sandbox) для теста подозрительного софта.

[ ENG ]

Basic precautions (be sure to follow at least some of them)
- Don't install anything if you don't understand what the program does.
- Check the source—preferably the author's official website or GitHub with open source code.
- Use a virtual machine (VirtualBox, VMware) or sandbox (Sandboxie, Windows Sandbox) to test suspicious software.
 
Защита от мошенничества: Использование посредника минимизирует риски столкнуться с «продавцами-однодневками» или недобросовестными заказчиками, которые исчезают после получения предоплаты или результата работы.
Назад
Сверху