

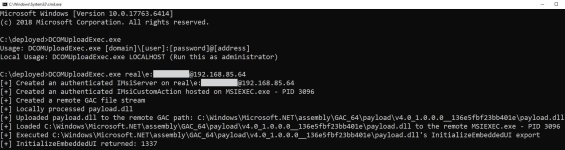
В этой записи блога представлена новая мощная атака с использованием DCOM для латерального перемещения, которая позволяет записывать пользовательские DLL-библиотеки на целевой компьютер, загружать их в службу и запускать их функции с произвольными параметрами. Эта атака, напоминающая установку бэкдора, использует уязвимость COM-интерфейса IMsiServer путем обхода его внутренних механизмов. Процесс этой атаки пошагово описан в данной записи блога.
Forget PSEXEC: DCOM Upload & Execute Backdoor
Join Deep Instinct Security Researcher Eliran Nissan as he exposes a powerful new DCOM lateral movement attack that remotely writes custom payloads to create an embedded backdoor.www.deepinstinct.com
Последнее редактирование: