

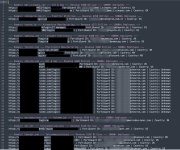
Исследователи обнаружили крупную базу с данными Fortinet/FortiGate VPN: в ней оказались URL файрволов, логины, email-адреса и пароли в открытом виде.
По данным BleepingComputer, утечка затрагивает 73 932 уникальных firewall URL в 194 странах и более 21 тысячи доменов. В списках фигурируют крупные компании, госструктуры, телеком, финансы, образование, медицина и промышленность.
Что особенно тревожно: часть паролей выглядела сложной, а значит проблема могла быть не просто в «123456», а в краже/извлечении конфигураций или другой компрометации. Точный источник данных пока не установлен.
 Что стоит сделать администраторам:
• срочно сменить пароли Fortinet VPN и админ-интерфейсов
• включить MFA, если ещё не включена
• проверить, не торчит ли management-интерфейс FortiGate в интернет
• изучить VPN/gateway-логи на подозрительные входы
• проверить учётки сотрудников на утечки
• обновить FortiOS и закрыть лишний внешний доступ
FortiBleed leak exposes Fortinet VPN credentials for 73,000 devices.
A newly discovered data leak dubbed "FortiBleed" has exposed what appears to be a collection of Fortinet and FortiGate VPN credentials for 73,932 firewall URLs at organizations worldwide.www.bleepingcomputer.com