

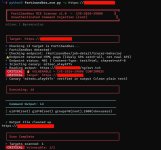
FortiSandbox RCE Scanner — CVE-2026-39808
Unauthenticated OS command injection в #Fortinet FortiSandbox. API-эндпоинт /fortisandbox/job-detail/tracer-behavior не выполняет должную проверку (санитизацию) параметра jid, что позволяет внедрять произвольные команды, которые выполняются с правами root — без какой-либо аутентификации.
