
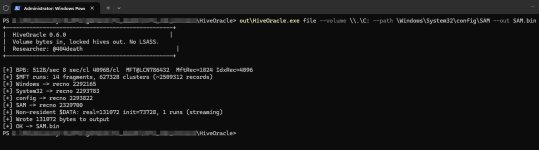
HiveOracle - дамп хешей в автономном режиме.

  • Автор темы Автор темы ADMIN
  • Дата начала Дата начала
photo_2026-07-23_12-32-07.jpg
Скопируйте заблокированные хранилища (SAM/SYSTEM и т. д.) с диска, не затрагивая LSASS, а затем выполните дамп хешей в автономном режиме.
HiveOracle преобразует привилегированное чтение необработанного тома — CreateFile(\\.\C:) или любой примитив (offset, size) → bytes — в:
Произвольное содержимое файлов NTFS (включая файлы, заблокированные системой или ограниченные DACL на файловом объекте)
Офлайн-пакеты реестра (SAM / SYSTEM / SECURITY, опционально NTDS)
NTLM-данные локальных учетных записей из этих реестров (без внедрения в процесс, без LSASS)
Помощники для разведки диска и криминалистической экспертизы (MFT, список $I30, извлечение регистра из свободного пространства, дамп USN и т. д.)
Парсер никогда не открывает целевой путь (например, C:\Windows\System32\config\SAM). Он проходит по $MFT / индексам и воссоздаёт $DATA из кластеров тома.
По умолчанию: один процесс с повышенными привилегиями. Для обычных дампов не требуется сервер/клиент.
[admin/SYSTEM] HiveOracle.exe

│
├─ открыть \\.\C: (или физический диск + раздел / необработанный образ)
├─ анализ NTFS внутри процесса
└─ out\ SAM, SYSTEM, SECURITY, hashes.txt


Support

Moderator
Команда форума
MODERATOR
User RTM
Регистрация
30 Мар 2024
Сообщения
132,865
Реакции
4
Баллы
0
☑ ДЕПОЗИТ
0$
Посмотреть вложение 473
Скопируйте заблокированные хранилища (SAM/SYSTEM и т. д.) с диска, не затрагивая LSASS, а затем выполните дамп хешей в автономном режиме.
HiveOracle преобразует привилегированное чтение необработанного тома — CreateFile(\\.\C:) или любой примитив (offset, size) → bytes — в:
Произвольное содержимое файлов NTFS (включая файлы, заблокированные системой или ограниченные DACL на файловом объекте)
Офлайн-пакеты реестра (SAM / SYSTEM / SECURITY, опционально NTDS)
NTLM-данные локальных учетных записей из этих реестров (без внедрения в процесс, без LSASS)
Помощники для разведки диска и криминалистической экспертизы (MFT, список $I30, извлечение регистра из свободного пространства, дамп USN и т. д.)
Парсер никогда не открывает целевой путь (например, C:\Windows\System32\config\SAM). Он проходит по $MFT / индексам и воссоздаёт $DATA из кластеров тома.
По умолчанию: один процесс с повышенными привилегиями. Для обычных дампов не требуется сервер/клиент.
[admin/SYSTEM] HiveOracle.exe

│
├─ открыть \\.\C: (или физический диск + раздел / необработанный образ)
├─ анализ NTFS внутри процесса
└─ out\ SAM, SYSTEM, SECURITY, hashes.txt


[ RU ]

Основные меры предосторожности (обязательно выполняйте хотя бы часть)
- Не устанавливайте ничего, если не понимаете, что именно делает программа.
- Проверяйте источник - лучше всего официальный сайт автора или GitHub с открытым исходным кодом.
- Используйте виртуальную машину (VirtualBox, VMware) или песочницу (Sandboxie, Windows Sandbox) для теста подозрительного софта.

[ ENG ]

Basic precautions (be sure to follow at least some of them)
- Don't install anything if you don't understand what the program does.
- Check the source—preferably the author's official website or GitHub with open source code.
- Use a virtual machine (VirtualBox, VMware) or sandbox (Sandboxie, Windows Sandbox) to test suspicious software.
 
Автоматический гарант это финансовая безопасность: Покупатель может быть уверен, что его деньги не попадут к продавцу до того, как он получит и проверит товар или услугу. Продавец, в свою очередь, защищен от не оплаты, так как гарант подтверждает наличие средств у покупателя до начала выполнения обязательств.
Назад
Сверху