

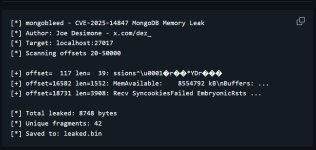
Уязвимость в библиотеке zlib позволяет злоумышленникам получать доступ к конфиденциальным данным с серверов MongoDB. Злоумышленник может отправлять вредоносный код без аутентификации, поскольку уязвимость эксплуатируется на сетевом уровне.
GitHub - joe-desimone/mongobleed
Contribute to joe-desimone/mongobleed development by creating an account on GitHub.github.com
Злоумышленники могут использовать это для извлечения конфиденциальной информации с серверов MongoDB, включая информацию о пользователях, пароли, ключи API и многое другое. Хотя для получения полной базы данных злоумышленнику может потребоваться отправить большое количество запросов, и некоторые данные могут оказаться бессмысленными, чем больше времени у злоумышленника, тем больше информации он сможет собрать.
Blog: https://www.ox.security/blog/attackers-could-exploit-zlib-to-exfiltrate-data-cve-2025-14847/
Dork:
Shodan: product:"MongoDB"
HUNTER: product.name="MongoDB"
ZoomEye Dork: app="MongoDB"
Affected versions:
8.2.0 to 8.2.2
8.0.0 to 8.0.16
7.0.0 to 7.0.27
6.0.0 to 6.0.26
5.0.0 to 5.0.31
4.4.0 to 4.4.29
4.2.0 and later
4.0.0 and later
3.6.0 and later