


GitHub - Chocapikk/opendcim-exploit: openDCIM install.php SQLi to RCE chain (CWE-862 + CWE-89 + CWE-78)
openDCIM install.php SQLi to RCE chain (CWE-862 + CWE-89 + CWE-78) - Chocapikk/opendcim-exploitgithub.com
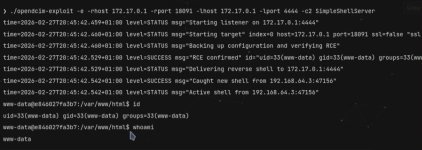
Цепочка удаленного выполнения кода, нацеленная на форму конфигурации LDAP install.php openDCIM.
• POST к install.php — SQL-инъекция через форму LDAP создает резервную копию конфигурации, перезаписывает точку с помощью командного полезного груза.
• GET report_network_map.php — запускает exec(), подтверждает RCE через вывод id.
• POST к install.php — перезаписывает точку с помощью обратного шелла.
• GET report_network_map.php — запускает обратный шелл
• POST к install.php — восстанавливает все исходные значения конфигурации из таблицы резервных копий
Блог: https://chocapikk.com/posts/2026/opendcim-sqli-to-rce/
Файл install.php openDCIM никогда не блокируется после установки, принимает нефильтрованные входы в SQL-запросы, а приложение передает значение конфигурации, хранящееся в базе данных, непосредственно в exec(). Соедините все три элемента, и вы получите RCE как www-data. В развертываниях Docker вся цепочка не проходит аутентификацию.