
PhantomCtx - Инструмент, автоматизирующий перехват контекста активации

  • Автор темы Автор темы ADMIN
  • Дата начала Дата начала
photo_2026-06-21_11-17-41.jpg
photo_2026-06-21_11-17-41 (2).jpg

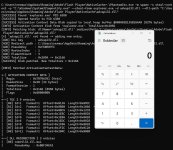
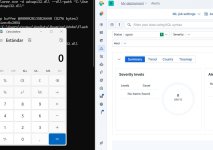
PhantomCtx

Инструмент, автоматизирующий перехват контекста активации (https://learn.microsoft.com/en-us/windows/win32/sbscs/activation-contexts) с целью загрузки произвольной DLL в подавляющее большинство подписанных исполняемых файлов (например, Microsoft, Adobe, Mozilla).
Этот загрузчик представляет собой современную альтернативу традиционным методам перехвата DLL и бокового загрузки (https://attack.mitre.org/techniques/T1574/001/): в отличие от обычных подходов, он не требует наличия уязвимого бинарного файла. Эта техника может быть реализована при условии, что целевой исполняемый файл обращается к DLL через свою таблицу адресов импорта (IAT) или, в худшем случае, через функцию LoadLibrary без указания абсолютного пути.
Чтобы подробнее узнать о том, как это работает изнутри и как обходит агрессивные EDR-решения, ознакомьтесь с публикацией в моём техническом блоге (https://rexmax.dev/posts/phantomctx-new-approach-to-activation-context-hijacking-for-edr-evasion/).


Support

Moderator
Команда форума
MODERATOR
User RTM
Регистрация
30 Мар 2024
Сообщения
132,865
Реакции
4
Баллы
0
☑ ДЕПОЗИТ
0$
Посмотреть вложение 384
Посмотреть вложение 385

PhantomCtx

Инструмент, автоматизирующий перехват контекста активации (https://learn.microsoft.com/en-us/windows/win32/sbscs/activation-contexts) с целью загрузки произвольной DLL в подавляющее большинство подписанных исполняемых файлов (например, Microsoft, Adobe, Mozilla).
Этот загрузчик представляет собой современную альтернативу традиционным методам перехвата DLL и бокового загрузки (https://attack.mitre.org/techniques/T1574/001/): в отличие от обычных подходов, он не требует наличия уязвимого бинарного файла. Эта техника может быть реализована при условии, что целевой исполняемый файл обращается к DLL через свою таблицу адресов импорта (IAT) или, в худшем случае, через функцию LoadLibrary без указания абсолютного пути.
Чтобы подробнее узнать о том, как это работает изнутри и как обходит агрессивные EDR-решения, ознакомьтесь с публикацией в моём техническом блоге (https://rexmax.dev/posts/phantomctx-new-approach-to-activation-context-hijacking-for-edr-evasion/).


[ RU ]

Основные меры предосторожности (обязательно выполняйте хотя бы часть)
- Не устанавливайте ничего, если не понимаете, что именно делает программа.
- Проверяйте источник - лучше всего официальный сайт автора или GitHub с открытым исходным кодом.
- Используйте виртуальную машину (VirtualBox, VMware) или песочницу (Sandboxie, Windows Sandbox) для теста подозрительного софта.

[ ENG ]

Basic precautions (be sure to follow at least some of them)
- Don't install anything if you don't understand what the program does.
- Check the source—preferably the author's official website or GitHub with open source code.
- Use a virtual machine (VirtualBox, VMware) or sandbox (Sandboxie, Windows Sandbox) to test suspicious software.
 
Автоматический гарант это финансовая безопасность: Покупатель может быть уверен, что его деньги не попадут к продавцу до того, как он получит и проверит товар или услугу. Продавец, в свою очередь, защищен от не оплаты, так как гарант подтверждает наличие средств у покупателя до начала выполнения обязательств.
Назад
Сверху