
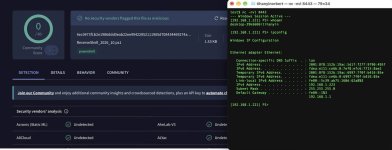
ReverseShell_2026_10.ps1 -скрипт обратной командной оболочки (reverse shell)

  • Автор темы Автор темы X_Crypt
  • Дата начала Дата начала
photo_2026-10-30_07-49-14.jpg

Для тех кто не в теме:

Это PowerShell-скрипт обратной командной оболочки (reverse shell), замаскированный комментариями под легитимный инструмент «Windows Telemetry Admin».
Что он делает:
  • Устанавливает TCP-соединение с адресом 192.168.1.221 на порт 8443. Поскольку это частный IP-адрес, в текущем виде подключение возможно только внутри соответствующей локальной сети или VPN.
  • Получает с удалённой стороны текстовые команды.
  • Выполняет их через IEX — сокращение для Invoke-Expression, то есть исполняет полученный текст как код PowerShell.
  • Отправляет результат выполнения обратно.
  • Строка "IEX" собирается по частям, а комментарий NO AV detection указывает на вероятную попытку обхода антивирусного обнаружения. Это лишь заявление автора, а не гарантия.
Проще говоря: после запуска оператор на другом конце соединения сможет выполнять команды на компьютере с правами пользователя, запустившего скрипт. Сам по себе этот файл не содержит закрепления в системе или повышения привилегий, но через полученный доступ можно загрузить и запустить другие программы.


Support

Moderator
Команда форума
MODERATOR
User RTM
Регистрация
30 Мар 2024
Сообщения
132,865
Реакции
4
Баллы
0
☑ ДЕПОЗИТ
0$
Посмотреть вложение 848

Для тех кто не в теме:

Это PowerShell-скрипт обратной командной оболочки (reverse shell), замаскированный комментариями под легитимный инструмент «Windows Telemetry Admin».
Что он делает:
  • Устанавливает TCP-соединение с адресом 192.168.1.221 на порт 8443. Поскольку это частный IP-адрес, в текущем виде подключение возможно только внутри соответствующей локальной сети или VPN.
  • Получает с удалённой стороны текстовые команды.
  • Выполняет их через IEX — сокращение для Invoke-Expression, то есть исполняет полученный текст как код PowerShell.
  • Отправляет результат выполнения обратно.
  • Строка "IEX" собирается по частям, а комментарий NO AV detection указывает на вероятную попытку обхода антивирусного обнаружения. Это лишь заявление автора, а не гарантия.
Проще говоря: после запуска оператор на другом конце соединения сможет выполнять команды на компьютере с правами пользователя, запустившего скрипт. Сам по себе этот файл не содержит закрепления в системе или повышения привилегий, но через полученный доступ можно загрузить и запустить другие программы.


[ RU ]

Основные меры предосторожности (обязательно выполняйте хотя бы часть)
- Не устанавливайте ничего, если не понимаете, что именно делает программа.
- Проверяйте источник - лучше всего официальный сайт автора или GitHub с открытым исходным кодом.
- Используйте виртуальную машину (VirtualBox, VMware) или песочницу (Sandboxie, Windows Sandbox) для теста подозрительного софта.

[ ENG ]

Basic precautions (be sure to follow at least some of them)
- Don't install anything if you don't understand what the program does.
- Check the source—preferably the author's official website or GitHub with open source code.
- Use a virtual machine (VirtualBox, VMware) or sandbox (Sandboxie, Windows Sandbox) to test suspicious software.
 
Защита от мошенничества: Использование посредника минимизирует риски столкнуться с «продавцами-однодневками» или недобросовестными заказчиками, которые исчезают после получения предоплаты или результата работы.
Назад
Сверху