

Команда MDSec (ActiveBreach) опубликовала крутой райтап о локальном повышении привилегий (EoP) в Windows, которое они назвали RegPwn. Самое интересное: исследователи держали багу в секрете и успешно эксплуатировали её на Red Team проектах еще с января 2025 года!
Лавочку прикрыли только на прошедшем мартовском Patch Tuesday.
Главное о RegPwn:
• CVE: CVE-2026-24291
• Уязвимые ОС: Windows 10/11 и Windows Server (от 2012 до свежей 2025)
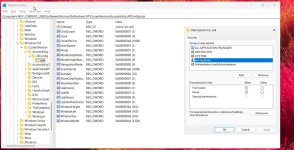
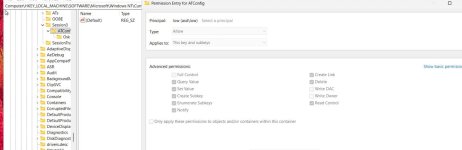
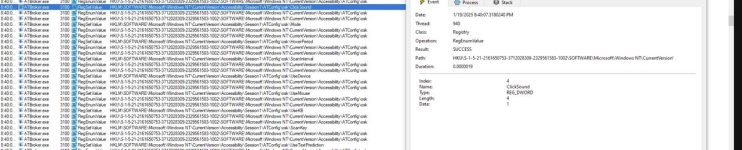
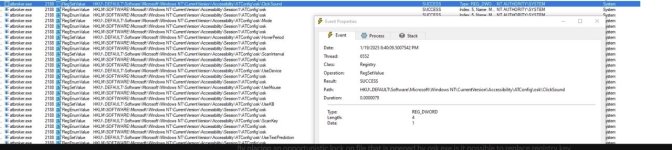
• В чем суть: Проблема кроется в механизме специальных возможностей (Accessibility). Во время логина процесс winlogon.exe создает ключ реестра HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Accessibility\Session\ATConfig и... просто выдает текущему авторизованному пользователю права на запись в него. Эта изящная оплошность открывает прямой путь для эскалации привилегий.
В статье ребята подробно разбирают технические детали и то, как именно раскручивается эта цепочка до получения SYSTEM. Отличное чтиво для тех, кто интересуется LPE и внутренностями Windows.
 Подробнее