
Статьи ADMIN
VulnCheck зафиксировала 16 попыток эксплуатации уязвимости CVE-2026-58115 с 30 октября по 1 ноября. Проблема получила максимальную оценку 10 баллов по CVSS и затрагивает Node-RED, который используют в том числе в промышленной автоматизации.
Злоумышленники отправляют HTTP-запрос к...
IBM раскрыла две ошибки безопасности, позволяющие атаковать серверы Langflow без авторизации. Проблемы затрагивают версии с 1.0.0 по 1.12.8 включительно. Исправления вошли в выпуск 1.13.0.
Первая уязвимость позволяет обойти проверку доступа через MCP, вторая открывает путь к удалённому...
Уязвимость CVE-2026-118539 находится в модуле Commerce Core, который отвечает за корзину, оформление покупок и работу торговых функций через API. Из-за недостаточной проверки прав доступа посторонний может взаимодействовать с маршрутами и полями заказов без необходимых разрешений.
Проблема...
Китайская группировка WARP PANDA использовала уязвимость нулевого дня CVE-2026-41709 в VMware ESX минимум до начала 2026 года. Ошибка затрагивала механизм регистрации команд, поэтому атакующие с правами администратора могли выполнять операции без записей в системных журналах.
Broadcom оценила...
В платформах для управления контейнерами и виртуальными машинами обнаружили CVE-2026-112816. Ошибка позволяет выдавать себя за доверенного клиента без закрытого ключа и получать доступ к облачной инфраструктуре.
Причина в неправильной проверке цепочки TLS-сертификатов. Сервер может принять...
Проект ArtCraft, развивающий открытые аналоги популярных проприетарных офисных приложений, графических редакторов и САПР, опубликовал первый выпуск инструментария Craft Anything, позволяющего анализировать работу любых web-сайтов, приложений и игр, производить их обратный инжиниринг и...
Что такое Белая книга
Белая книга (White Paper) — это документ, в котором описываются идея, техническая архитектура и экономическая модель криптовалютного проекта. По сути, это главная документация, с которой знакомятся инвесторы, разработчики и пользователи, прежде чем принять решение об...
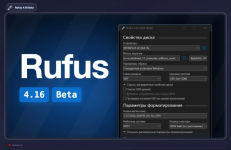
В бета-версии Rufus 4.16 устранены уязвимости высокого уровня опасности, добавлен обход ошибки драйвера NTFS в прошивках AMI, определение USB 3.2 и новее и возврат классического контекстного меню в настройках установки Windows. GRUB обновлен до версии 2.16
Стала доступна Rufus 4.16 Beta –...
Модель Z.ai самостоятельно находит только что опубликованные, но не разосланные исправления уязвимостей и за $1000 строит однокликовые эксплойты, крадущие файлы с компьютера жертвы
Исследователи некоммерческой исследовательской организации Epoch AI сконструировали среду, в которой GLM 5.3...
Разработчики Xray выпустили экстренное обновление v26.10.31 из-за критической уязвимости в ядре Linux, которая позволяет удалённо захватить сервер с правами root без пароля. Опасность оказалась особенно высокой для сетевых приложений на Go, способных автоматически включать уязвимый механизм...
Аналитики VulnCheck зафиксировали 38 запросов к своей ловушке Gotenberg с одного IP-адреса. Расследование вывело на репозиторий с бэкдорами, загрузчиками и инструментами повышения привилегий. За 30 дней исследователи насчитали 1358 попыток эксплуатации CVE-2026-42589 со 128 IP-адресов...
Две ошибки в vCenter получили по 9,8 балла из 10: CVE-2026-59309 позволяет обойти аутентификацию, а CVE-2026-59310 открывает путь к удалённому исполнению кода. Для обеих атак достаточно сетевого доступа к vCenter.
Ещё одна проблема, CVE-2026-47876 с оценкой 9,3 балла, находится в адаптере...
В библиотеке zip для Rust обнаружили уязвимость CVE-2026-115905 с оценкой 10 баллов по CVSS 4.0. Специально подготовленный архив может пройти проверку как обычный PDF, а при распаковке перезаписать системный скрипт на сервере. Проблема затрагивает версии библиотеки до 9.0.5.
Причина кроется в...
Крупнейшая в мире криптобиржа Binance сообщила о возможном взломе, который позволил неизвестным совершить неавторизованные транзакции. Общий ущерб оценивается в $6,3 млрд, около $3 млрд из них удалось заморозить. Компания обещает покрыть все потери пользователей, если средства не удастся...
Исследователи Dream обнаружили кампанию, в ходе которой злоумышленники скомпрометировали 24 межсетевых экрана и внутренний сервер организации, связанной с правительством США. Атакующие получили root-доступ, похитили учётные данные LDAP и изучили структуру Active Directory.
Взлом стал возможен...
Создатель ИИ-модели Claude компания Anthropic в середине ноября проведет на Nasdaq IPО, которое может стать крупнейшим в истории. Компания опубликовала проспект, в котором попыталась оценить собственные перспективы и риски инвестиций. Что нужно знать инвесторам и смогут ли россияне поучаствовать...
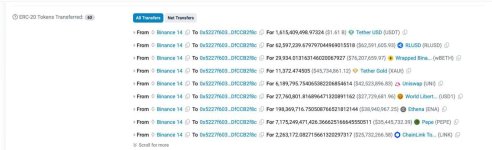
Binance могли ВЗЛОМАТЬ — с горячего кошелька биржи вывели уже $2,53 млрд.
Уязвимость CVE-2026-76418 (8,6) затрагивает службу SSL VPN в Cisco ASA и Secure Firewall Threat Defense. Для атаки не нужны учётные данные, поэтому специально сформированный запрос может перезагрузить устройство и вызвать отказ в обслуживании.
Проблема возникает при настройке дополнительной...
Пять уязвимостей ядра Linux преждевременно раскрыла Zero Day Initiative, отправив сведения не в тот список рассылки. Две из них затрагивают файловый сервер ksmbd и позволяют удалённо выполнять код на уровне ядра, причём для обеих уже есть эксплойты под Debian 13.
Отдельно специалисты...
Серверы с PXE-загрузкой под угрозой: найдена критическая ошибка в UEFI
Уязвимость CVE-2026-97631 получила 9,5 балла из 10 по шкале CVSS 4.0 и затрагивает TianoCore EDK II, на основе которого создают прошивки AMI, Insyde, Phoenix и Project Mu. Ошибка около 16 лет скрывалась в драйвере...
Автоматический гарант это финансовая безопасность: Покупатель может быть уверен, что его деньги не попадут к продавцу до того, как он получит и проверит товар или услугу. Продавец, в свою очередь, защищен от не оплаты, так как гарант подтверждает наличие средств у покупателя до начала выполнения обязательств.