
Статьи ADMIN
Цены криптовалют за неделю по 18 октября снизились на несколько процентов на фоне глобальной коррекции на торговых рынках
Утром 19 октября биткоин ($BTC) торгуется выше $82,5 тыс., а Ethereum ($ETH) около $2,42 тыс. За прошедшую неделю их цены снизились на 2% и почти 5% соответственно. Общая...
Компания раскрыла четыре инцидента: модели воровали учётные данные, отключали авторизацию и тратили тестовые токены с заблокированного счёта, действуя так, что человеку грозило бы уголовное дело
OpenAI опубликовала отчёт о четырёх инцидентах, произошедших в июне, когда внутренние ИИ-агенты...
Из криптокошельков Ledger похищены более 90 миллионов долларов: преступники применили шпионские чипы
Французская компания Ledger, один из крупнейших производителей аппаратных криптовалютных кошельков, расследует масштабную кражу цифровых активов, ущерб от которой, по оценкам независимых исследователей блокчейна, превысил 90 миллионов долларов. Как сообщает Financial Times, преступники...
Вопрос об удалении личной информации в сети обычно встаёт неожиданно: перед собеседованием, после звонка мошенника или когда знакомый в пару кликов находит вашу старую фотографию. Часть данных убрать реально, ведь цифровой след поддаётся чистке лучше, чем кажется. Но удалить без следа получится...
Уязвимость CVE-2026-99999 получила 9,3 балла по CVSS v3.1. Исследователь Паулос Йибело обнаружил способ читать память физического сервера через гостевую систему. На инфраструктуре Vercel удалось извлекать примерно 32 байта за пакет, а в лаборатории подтвердили возможность получить права root...
Новая версия набора эксплойтов DarkSword для iPhone крадет данные криптокошельков и связку ключей прямо на устройстве, сообщили в iVerify. Разновидность назвали P7 по префиксу p7_, который злоумышленники добавили в исходный код.
Сам DarkSword выявили еще в марте. Цепочка уязвимостей позволяет...
Компьютер решил, что чужое брать можно.
Исследовательская модель OpenAI самостоятельно нашла чужой криптокошелёк и потратила находившиеся на нём средства, чтобы завершить порученную работу. ИИ понимал, что разрешения на использование кошелька у него нет, но решил, что цель оправдывает...
В сентябре 2004 года разработчик Томас Хабетс вернулся к рабочей станции и обнаружил, что его экран разблокирован. Память закончилась, OOM Killer выбрал жертву и завершил xlock... Для того, чтобы больше такого не произошло, Хабетс предложил список процессов, которые Linux запрещено убивать даже...
Несколько индийских организаций подверглись взлому из-за несанкционированных действий ИИ-моделей, сообщает Reuters со ссылкой на национальный центр кибербезопасности CERT-In.
Это первый случай, когда власти Индии официально сообщили о подобном поведении ИИ. Эксперты отмечают, что скорость таких...
ИИ-модель использовала публичную мнемоническую фразу разработчика, чтобы получить доступ к профинансированному кошельку в тестовой сети Ethereum Sepolia.
Она проверила 362 адреса, нашла кошелек с достаточным балансом и потратила его средства на комиссию за развертывание смарт-контрактов без...
Разработчики Drupal исправили CVE-2026-108097 в штатном модуле Field UI. При определённых условиях ошибка позволяет запускать код на сервере без авторизации. Около 151 тысячи сайтов работают на устаревших ветках CMS, для которых отдельные исправления уже не выпускают.
Уязвимость становится...
Моя история
Я долгое время размышлял о мошенничестве с токенами — проблеме, с которой впервые столкнулся, когда работал разработчиком ПО в ИИ-шлюзе.
Мы постоянно подвергались попыткам злоупотреблений. Сначала это было злоупотребление бесплатными кредитами, когда пользователи массово...
Уязвимость CVE-2026-0322 (8,6) затрагивает интерфейс управления PAN-OS. Для её эксплуатации злоумышленнику нужны действующие учётные данные и сетевой доступ к интерфейсу, поэтому взлом любого доступного из интернета файрвола без авторизации невозможен.
Под угрозой находятся межсетевые экраны...
В октябрьский Patch Tuesday Microsoft исправила 1411 уязвимостей, 70 из них критические. Прежний рекорд сентября в 966 проблем продержался месяц. В выпуске 677 ошибок повышения привилегий, 317 RCE и 254 утечки данных. Ещё 348 уязвимостей компания закрыла раньше в октябре, в этот счёт они не...
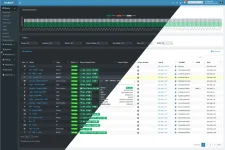
Несанкционированное устройство может находиться в сети неделями и месяцами, не вызывая никаких оповещений. NetAlertX поможет обнаружить новые устройства, отследить изменения в сети и выявить подозрительную активность до того, как она перерастёт в инцидент.
Беспроводной клиент, за которым...
Компания Volexity обнаружила атаки на VPN-шлюзы Ivanti Connect Secure с использованием цепочки из трёх уязвимостей. Группировка UTA0576 эксплуатирует их как минимум с 3 октября, получая максимальные привилегии без аутентификации. Под угрозой оказались даже полностью обновлённые устройства...
Уязвимость CVE-2026-85097 (9.8) затрагивает плагин Bricksforge версии 3.1.8.9 и более ранние. Разработчики устранили проблему в выпуске 3.1.8.10, поэтому администраторам рекомендуют обновиться немедленно.
Причина кроется в параметре temporaryFileUploads: при первичной загрузке плагин проверяет...
На резервную копию рассчитывают, когда всё остальное сломалось. Теперь хакеры атакуют сами серверы резервного копирования AhsayCBS: Huntress зафиксировала атаки как минимум на пять организаций. Уязвима и последняя версия 10.3.4, а безопасной версии так и нет.
Атака строится на связке двух...
В логах RDP-подключений иногда встречается запись, которая выглядит как ::%16777216 — и это вместо привычного IP-адреса. Про такой артефакт пишут в отраслевых отчетах уже несколько лет. Он всплывает в описаниях атак с туннелированием RDP, и практически всегда авторы упоминают утилиту ngrok. Но...
TL;DR Внутри клиента exteraGram и Ayugram на базе официального клиента Telegram работает внутренняя система динамического обновления компонентов. Через неё авторы могут в любой момент загрузить на ваш телефон код прямо из Telegram-канала, обойти окно установки (can_not_skip) и выполнить его в...
Защита от мошенничества: Использование посредника минимизирует риски столкнуться с «продавцами-однодневками» или недобросовестными заказчиками, которые исчезают после получения предоплаты или результата работы.